Cybercriminelen sturen allang niet meer alleen slecht geschreven e-mails over onverwachte erfenissen of gewonnen prijzen. Moderne phishingaanvallen zijn zorgvuldig voorbereid, zien er professioneel uit en sluiten soms precies aan op iets wat iemand op dat moment verwacht.
Dat bleek onlangs bij een van onze klanten.
Een medewerker ontving een e-mail met het verzoek om via SharePoint een offerte te bekijken. De afzender en het onderwerp leken betrouwbaar. Bovendien verwachtte de medewerker daadwerkelijk een offerte van deze partij.
Er was op dat moment dus weinig reden om argwaan te hebben.
Toch bleek de e-mail onderdeel van een geavanceerde phishingaanval.
Een overtuigende kopie van een vertrouwde omgeving
De link in de e-mail leidde naar een omgeving die eruitzag als een normale Microsoft 365-inlogpagina. De medewerker logde in om de offerte te openen.
Maar achter de schermen gebeurde iets anders.
De aanvaller onderschepte niet alleen de ingevoerde gegevens, maar wist ook de actieve Microsoft 365-sessie over te nemen. Dit wordt ook wel sessie- of tokendiefstal genoemd.
Daarmee kan een aanvaller zich voordoen als een gebruiker die al succesvol is ingelogd. Zelfs wanneer multifactor-authenticatie is ingeschakeld, kan zo’n gestolen sessie tijdelijk toegang geven tot e-mail, bestanden en andere informatie binnen Microsoft 365.
De aanvaller ging direct aan de slag
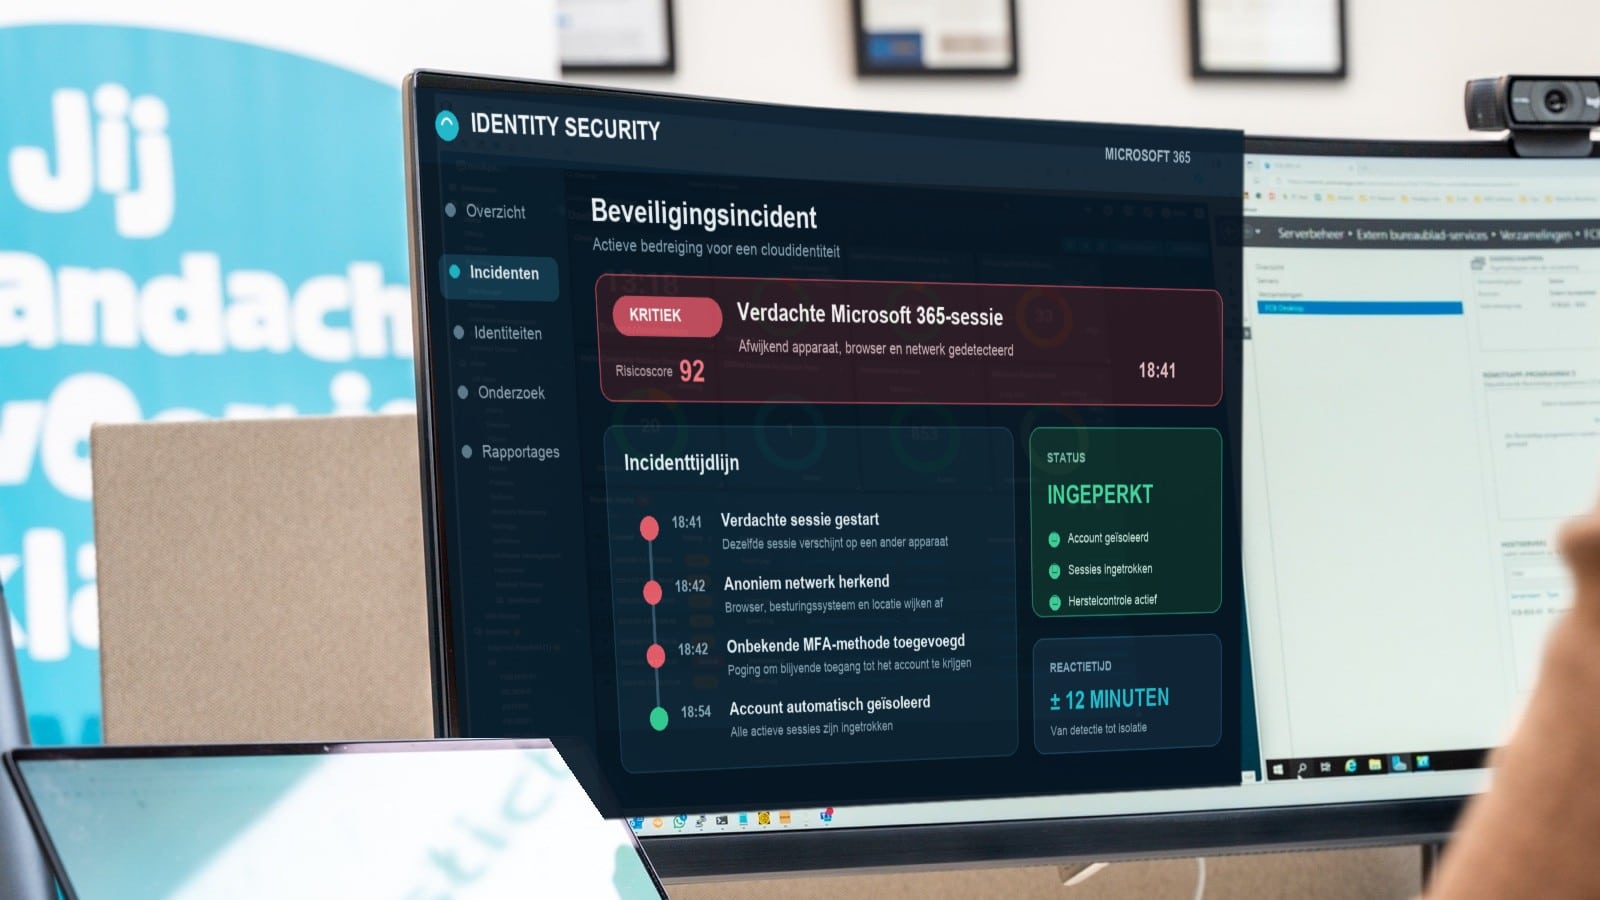
Binnen enkele minuten werd dezelfde sessie vanaf een compleet ander apparaat en netwerk gebruikt.
De legitieme gebruiker werkte op een Windows-computer met Microsoft Edge. Kort daarna verscheen binnen exact dezelfde sessie ineens activiteit vanaf macOS met Google Chrome, via anonieme internetinfrastructuur.
Dat is vergelijkbaar met iemand die in Eersel door de voordeur naar binnen loopt en enkele minuten later met dezelfde sleutel vanuit een ander land opnieuw binnenkomt.
Vervolgens probeerde de aanvaller een eigen apparaat als extra MFA-methode aan het account toe te voegen. Daarmee wilde de aanvaller voorkomen dat een simpele wachtwoordwijziging voldoende zou zijn om de toegang weer kwijt te raken.
Dit laat zien hoe verfijnd en snel moderne cyberaanvallen verlopen.
De medewerker deed precies het juiste
Zodra de medewerker hoorde dat de afzender van de offerte zelf gehackt was, nam hij direct contact op met Analyst ICT.
Dat was ontzettend belangrijk.
Bij een mogelijk beveiligingsincident telt iedere minuut. Ons team wijzigde onmiddellijk het wachtwoord en trok de actieve sessies van het account in.
Vrijwel gelijktijdig herkende onze actieve identiteitsbewaking het afwijkende gedrag. De combinatie van verschillende besturingssystemen, browsers en netwerken binnen dezelfde sessie werd automatisch als mogelijke tokendiefstal aangemerkt.
Het account werd daarop geïsoleerd en alle actieve sessies werden ingetrokken.
Tussen de eerste verdachte activiteit en de automatische isolatie zaten ongeveer twaalf minuten.
Waarom een nieuw wachtwoord niet altijd voldoende is
Bij een traditioneel gestolen wachtwoord lijkt de oplossing eenvoudig: verander het wachtwoord en de aanvaller kan niet meer inloggen.
Bij moderne aanvallen ligt dat anders.
Een aanvaller kan proberen een actieve sessie te stelen, automatische doorstuurregels in de mailbox aan te maken of een eigen MFA-methode te registreren. Hierdoor kan toegang mogelijk blijven bestaan, ook nadat het wachtwoord is aangepast.
Bij een goede herstelprocedure kijken we daarom verder dan alleen het wachtwoord. Denk aan:
- het intrekken van alle actieve sessies;
- het tijdelijk blokkeren of isoleren van het account;
- het controleren en opnieuw instellen van MFA-methoden;
- het controleren van inboxregels en automatische doorsturing;
- het onderzoeken van recente aanmeldingen en accountactiviteit;
- en het nagaan welke gegevens tijdens het incident mogelijk toegankelijk waren.
Cybersecurity draait niet alleen om het tegenhouden van een aanval. Het gaat ook om snel herkennen, beperken, onderzoeken en herstellen.
Technologie én mensen maakten hier het verschil
Dit incident laat twee belangrijke dingen zien.
Allereerst kan iedereen in een overtuigende phishingmail trappen. Deze e-mail sloot precies aan op iets wat de medewerker verwachtte. Dat maakt dit geen verhaal over iemand die “beter had moeten opletten”, maar over aanvallers die steeds professioneler te werk gaan.
Ten tweede bleek hoe belangrijk het is dat een medewerker direct durft te bellen zodra iets niet goed voelt.
De medewerker handelde snel. Onze specialisten konden daardoor direct starten met het beveiligen van het account. Tegelijkertijd herkende onze beveiligingslaag zelfstandig het afwijkende gedrag en greep deze automatisch in.
Menselijke alertheid en actieve beveiliging versterkten elkaar.
Zou jouw organisatie dit ook op tijd ontdekken?
Veel organisaties hebben inmiddels een spamfilter en MFA ingericht. Dat is een belangrijke basis, maar het betekent niet dat ieder account automatisch volledig beschermd is tegen moderne phishing en sessiediefstal.
De belangrijkste vraag is daarom niet alleen:
“Kunnen we iedere aanval voorkomen?”
Maar ook:
“Hoe snel ontdekken en stoppen we een aanval wanneer iemand toch binnenkomt?”
Met de cybersecurity-oplossingen van Analyst ICT bewaken we niet alleen apparaten, maar ook digitale identiteiten en Microsoft 365-accounts. Verdacht gedrag wordt actief onderzocht en bij een ernstig incident kan direct worden ingegrepen.
Zo verkleinen we de tijd waarin een aanvaller toegang heeft en beperken we de mogelijke impact voor de organisatie.
Wil je weten of jouw Microsoft 365-omgeving dit soort afwijkend gedrag op tijd zou herkennen? Neem dan contact op met Analyst ICT. We bekijken graag samen hoe je beveiliging is ingericht en waar nog verbeteringen mogelijk zijn.
Want goede beveiliging begint met voorkomen, maar bewijst haar waarde op het moment dat er tóch iets gebeurt. Superlogisch toch?