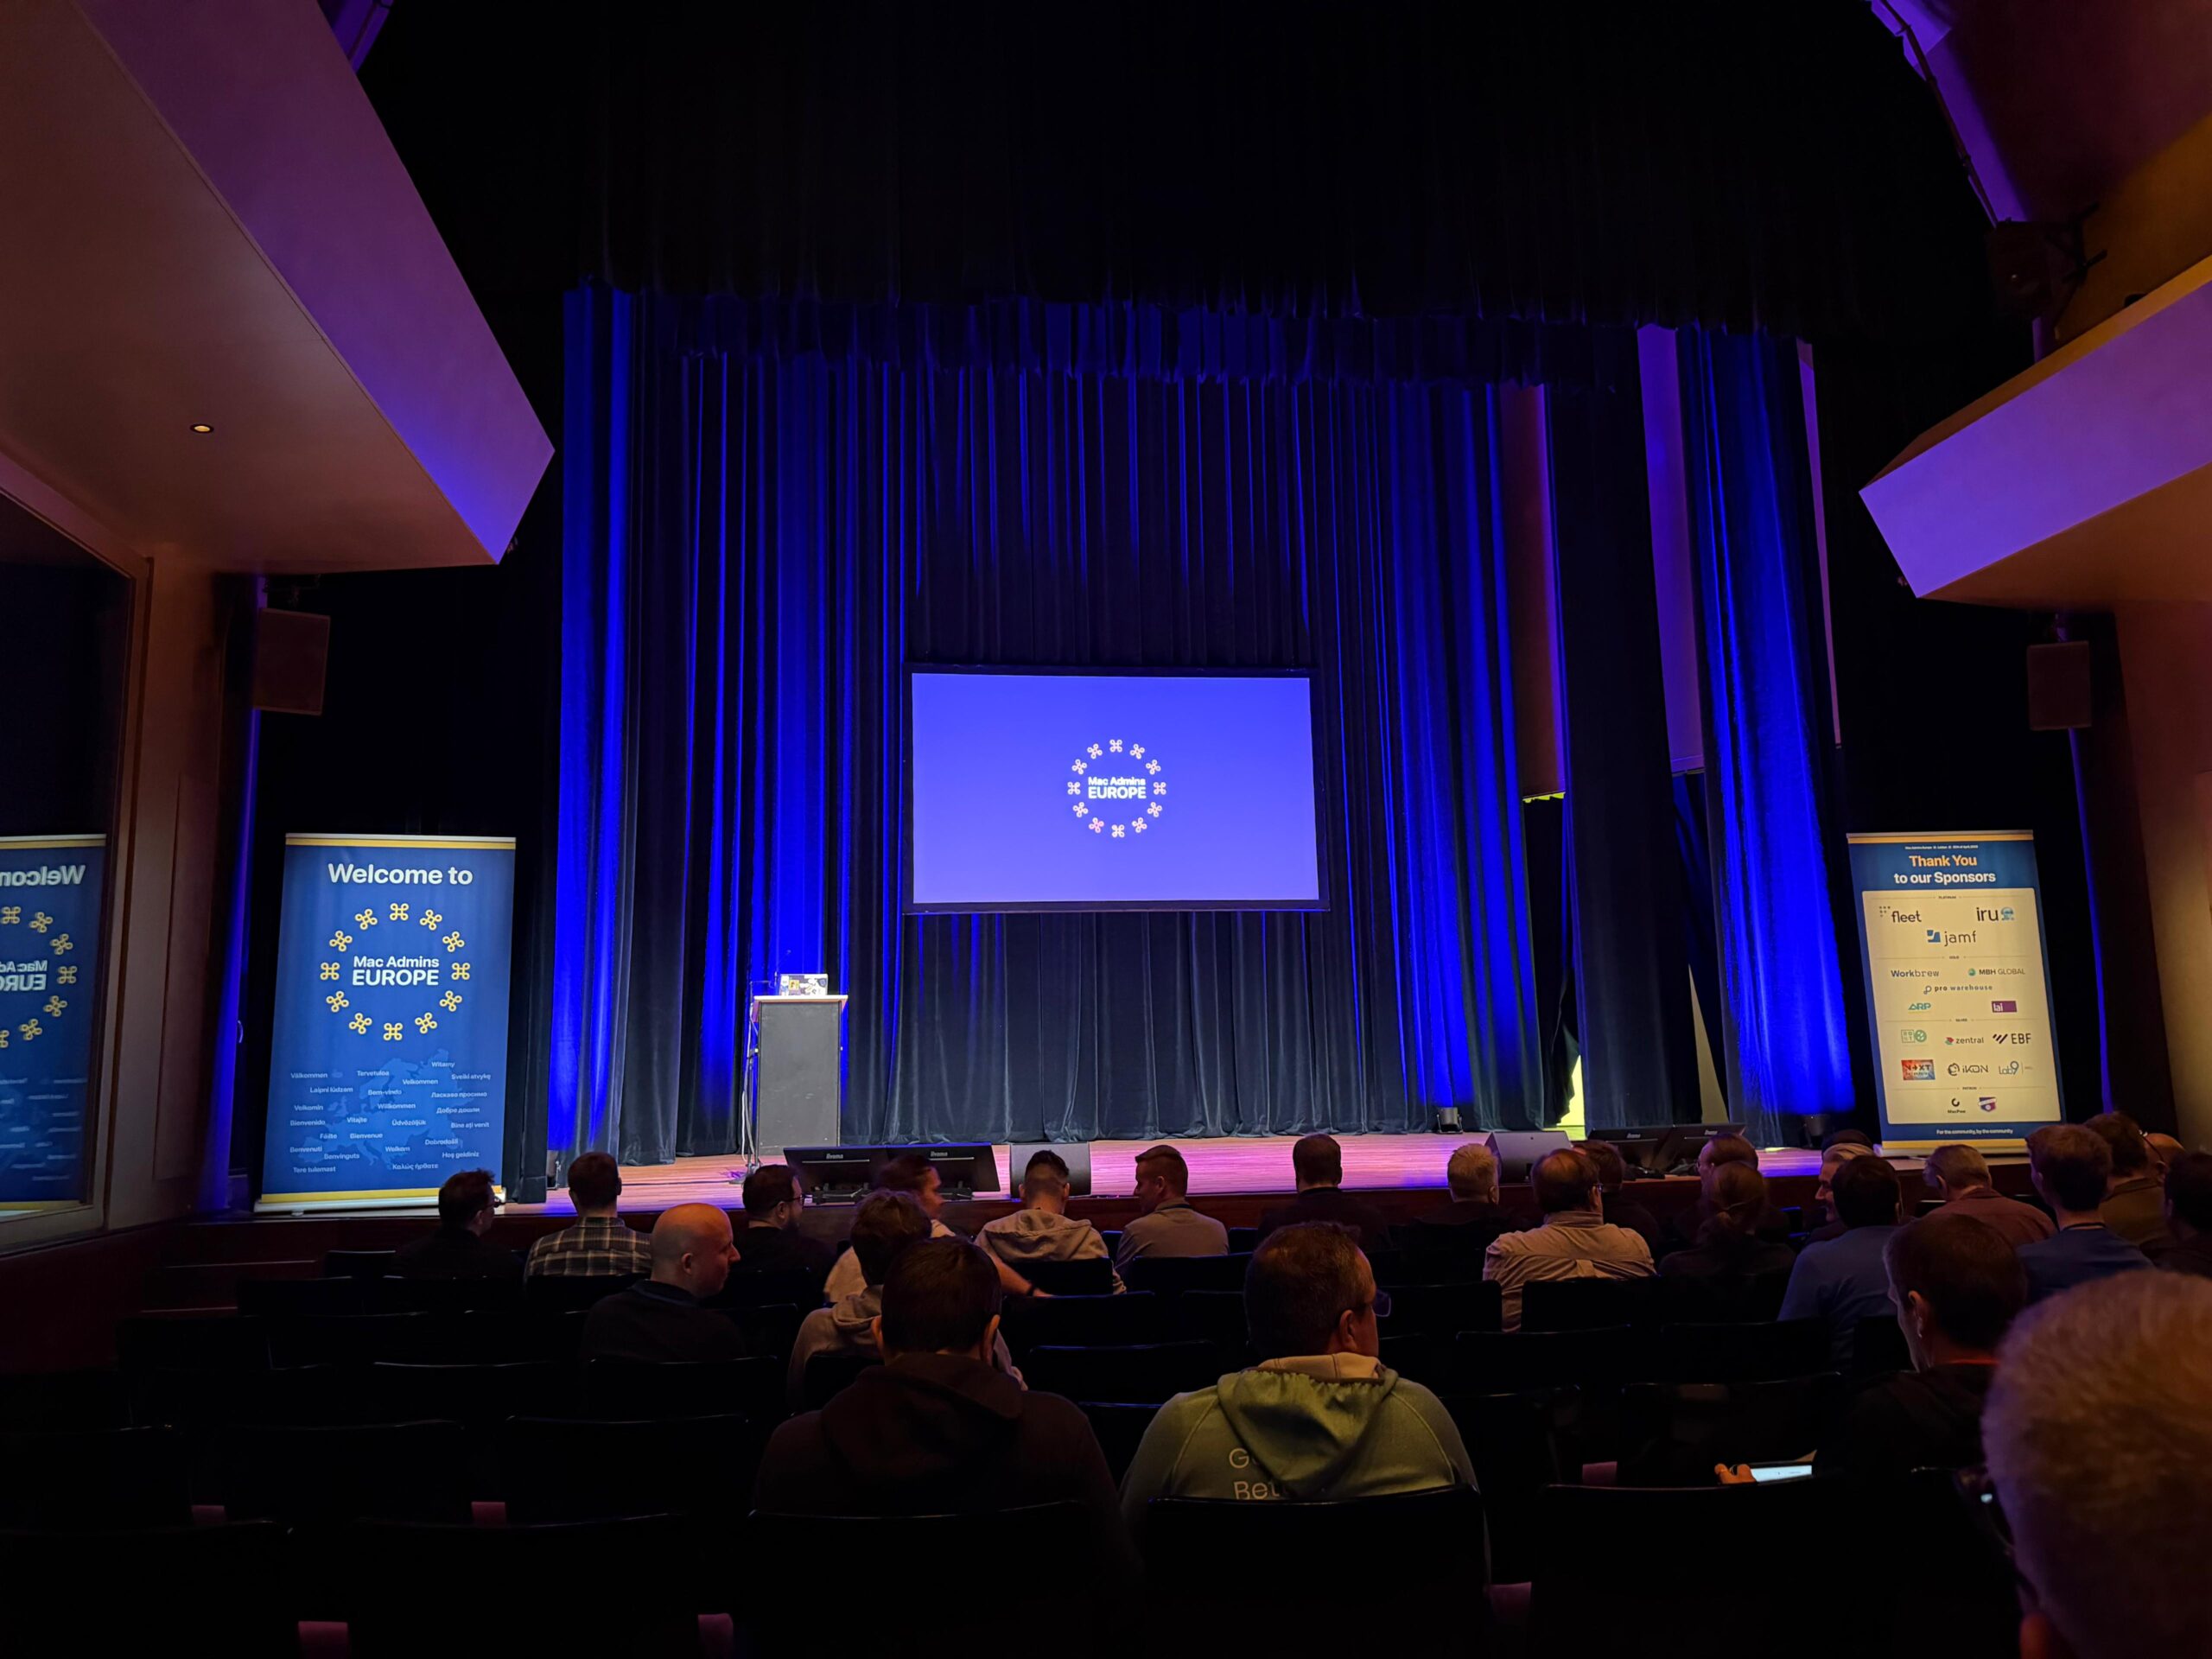
Afgelopen week waren wij aanwezig bij de MacAdmins Meeting in Leiden. Een bijeenkomst waar Apple-beheer, security en innovatie centraal staan. Wat opviel? De ontwikkelingen gaan snel. Maar belangrijker: ze worden steeds relevanter voor het MKB. We nemen je graag mee in de belangrijkste inzichten. Wat speelt er? En wat betekent dat voor je organisatie?
AI lokaal draaien: grip op data én kosten
AI is inmiddels overal. Maar één vraag blijft centraal: waar staat je data?
Een belangrijk onderwerp tijdens de meeting was het lokaal draaien van AI-modellen (LLM’s). In plaats van afhankelijk te zijn van externe cloudplatformen, kiezen steeds meer organisaties ervoor om AI zelf te hosten.
Bijvoorbeeld met krachtige setups zoals meerdere Mac Studio’s die speciaal worden ingezet voor AI-modellering.
De voordelen zijn duidelijk:
- Je data blijft binnen je eigen omgeving
- Minder afhankelijkheid van externe partijen
- Lagere kosten op de lange termijn
- Meer controle over beveiliging en gebruik
Interessant detail: er werd zelfs een hackathon van de Belgische overheid besproken, waarin lokaal AI-gebruik centraal stond. De boodschap is helder: AI hoeft niet altijd “in de cloud”.
Wachtwoordloos werken met passkeys
Een tweede belangrijk onderwerp: passkeys. Apple zet hier stevig op in als opvolger van traditionele wachtwoorden. En dat is niet zonder reden. Wachtwoorden zijn kwetsbaar. Ze worden hergebruikt, gestolen of onderschept via phishing.
Passkeys werken anders:
- Geen wachtwoorden meer
- Authenticatie via biometrie (Face ID / Touch ID)
- Sleutels worden veilig opgeslagen in de Secure Enclave
Dat maakt het voor aanvallers vrijwel onmogelijk om toegang te krijgen via phishing of datalekken.
Voor organisaties betekent dit:
✔ Minder risico op accountmisbruik
✔ Minder gedoe met wachtwoordbeheer
✔ Meer gebruiksgemak voor medewerkers
macOS security: weten wat je installeert
Een minder zichtbaar, maar belangrijk onderwerp: controle op applicaties binnen macOS. Tijdens de sessies werd ingezoomd op hoe je kunt controleren of software veilig is, bijvoorbeeld via analyse van Mach-O binaries (de “bouwstenen” van macOS-applicaties).
Waarom is dit belangrijk?
Veel beveiligingsincidenten ontstaan doordat:
- Onbekende software wordt geïnstalleerd
- Applicaties meer rechten krijgen dan nodig
- Kwaadaardige code zich voordoet als legitieme software
Door hier beter op te sturen, voorkom je risico’s voordat ze ontstaan.
Apple DDM: de volgende stap in device management
Apple werkt aan een nieuwe manier van beheer: Declarative Device Management (DDM).
Dit is de opvolger van traditioneel MDM.
Waar klassiek beheer vooral “reactief” is (de server stuurt opdrachten), werkt DDM anders:
- Apparaten krijgen vooraf regels mee
- Devices voeren deze zelfstandig uit
- Minder afhankelijkheid van constante verbinding
Het resultaat:
- Snellere updates
- Betrouwbaarder beheer
- Minder belasting op infrastructuur
Voor organisaties betekent dit vooral: meer stabiliteit en minder beheerdruk.
Apple Business: wat is er nieuw?
Ook binnen Apple Business zijn er ontwikkelingen.
Denk aan verbeteringen in:
- Device onboarding (sneller en eenvoudiger uitrollen)
- Integraties met beheeroplossingen
- Beveiligingsinstellingen
- Gebruikersbeheer
Het doel blijft hetzelfde: Apple-apparaten eenvoudig, veilig en schaalbaar inzetten binnen organisaties.
Slimmer beheren met Fleet, Iru en GitOps
Tot slot kwam er veel aandacht voor modern beheer met tools zoals:
- Fleet
- Iru
- Workbrew
- GitOps
De rode draad: automatiseren en standaardiseren.
In plaats van handmatig beheer, werk je met:
- Configuraties als code
- Versiebeheer
- Automatische uitrol van instellingen en software
Voor IT-teams betekent dit:
✔ Minder handmatig werk
✔ Minder fouten
✔ Meer grip op de omgeving
Wat betekent dit voor je organisatie?
De rode draad van de MacAdmins Meeting is duidelijk:
Beveiliging verschuift naar identiteit en device
Beheer wordt slimmer en meer geautomatiseerd
Data blijft vaker lokaal in plaats van in de cloud
Voor veel MKB-organisaties ligt hier een kans.
Niet om alles direct te veranderen.
Maar wel om bewuster keuzes te maken.
Onze visie
Wij geloven dat ICT simpel en menselijk moet zijn.
Dat betekent:
- Geen overbodige complexiteit
- Heldere keuzes in beveiliging
- Praktische oplossingen die werken
De ontwikkelingen die we in Leiden zagen, helpen daarbij. Mits ze goed worden toegepast.
Benieuwd wat dit voor je betekent?
Wil je weten hoe je Apple-omgeving ervoor staat? Of hoe je slimmer kunt omgaan met beveiliging en beheer?
Wij denken graag met je mee.
Nuchter, praktisch en zonder gedoe.
Superlogisch toch? Neem contact op.
Met speciale dank aan Maikel Michelbrink!