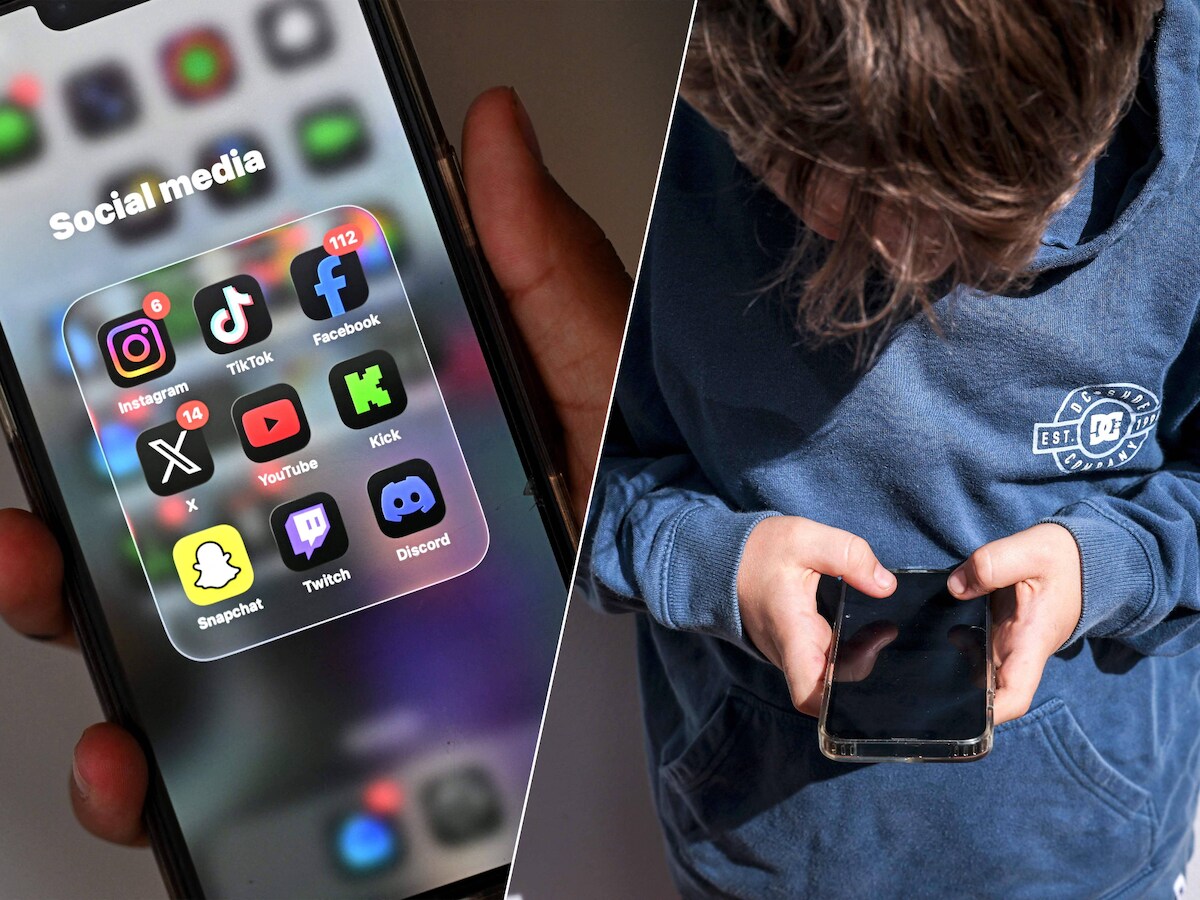
Geen sociale media onder de dertien jaar, beperkte accounts voor jongeren van dertien en veertien en strengere regels voor verslavende functies. De Europese Commissie presenteerde op 17 september 2026 de EU KIDS Act: een nieuw wetsvoorstel dat kinderen en jongeren beter moet beschermen in de digitale wereld.
De voorgestelde regels gaan behoorlijk ver. Ze raken niet alleen bekende platforms zoals TikTok, Instagram en Snapchat, maar ook videoplatforms, online games, appwinkels en AI-chatbots. Wat staat er precies in het voorstel en wat betekent dit voor ouders, scholen en organisaties?
Eerst een belangrijke nuance: de wet geldt nog niet
Hoewel verschillende nieuwsberichten spreken over “nieuwe wetgeving”, is de KIDS Act op dit moment nog een voorstel van de Europese Commissie. Het Europees Parlement en de lidstaten moeten de tekst nog behandelen en goedkeuren.
Tijdens die onderhandelingen kunnen onderdelen veranderen. Ook is nog niet bekend wanneer de regels precies ingaan. De richting is echter duidelijk: Europa wil de verantwoordelijkheid voor een veilige digitale omgeving nadrukkelijker bij technologiebedrijven leggen.
Geen sociale media onder de dertien jaar
De KIDS Act introduceert een stapsgewijze toegang tot sociale media:
- Jonger dan 13 jaar: geen eigen account op sociale media.
- 13 en 14 jaar: alleen toegang via een beperkt ‘mini-account’ dat door een ouder of verzorger wordt aangemaakt en beheerd.
- Vanaf 15 jaar: jongeren mogen zelfstandig een account openen, maar het platform moet aantoonbaar veilig zijn ingericht.
Voor mini-accounts geldt volgens het voorstel een maximale gebruiksduur van één uur per dag. Ouders krijgen daarnaast hulpmiddelen om contacten, instellingen en schermtijd te beheren.
Kinderen onder de dertien worden niet volledig afgesloten van online video. Op speciaal voor kinderen ontwikkelde videodiensten kan beperkte toegang mogelijk blijven via het account van een ouder. Persoonlijke feeds en zoekfuncties moeten daarbij uitgeschakeld zijn.
Aanpak van verslavend ontwerp
De leeftijdsgrens trekt waarschijnlijk de meeste aandacht, maar de KIDS Act gaat over veel meer dan alleen het controleren van leeftijden.
Platforms moeten voor minderjarigen standaard veilig worden ontworpen. Functies die kinderen steeds opnieuw naar een app proberen te trekken, worden beperkt of verboden. Denk aan:
- eindeloos scrollen en automatisch afspelen;
- meldingen die kinderen op ongepaste momenten terughalen;
- beloningen voor dagelijks gebruik, zoals zogenoemde ‘streaks’;
- aanbevelingen die vooral zijn gericht op maximale kijktijd;
- ongewenste berichten van onbekenden;
- openbare profielen als standaardinstelling.
Aanbevelingssystemen voor minderjarigen moeten niet langer worden geoptimaliseerd voor zoveel mogelijk interactie, maar voor veiligheid, kwaliteit en mentaal welzijn. Ook moeten kinderen gemakkelijker hun persoonlijke aanbevelingen kunnen wissen of kiezen voor een tijdlijn zonder profilering.
Ook AI-chatbots en online games vallen onder de regels
Opvallend is dat het voorstel verder kijkt dan traditionele sociale media. Ook AI-chatbots, digitale AI-vrienden, online games en appwinkels vallen binnen de beoogde wetgeving.
AI-toepassingen mogen bij minderjarigen bijvoorbeeld geen technieken gebruiken die emotionele afhankelijkheid stimuleren. AI-chatbots moeten standaard uitgeschakeld zijn en mogen niet automatisch eerdere gesprekken meenemen naar een volgende sessie.
Appwinkels moeten applicaties van een duidelijke leeftijdsclassificatie voorzien. Online games moeten maatregelen nemen tegen ongepaste aankopen, verslavende ontwerpkeuzes en andere risico’s voor minderjarigen.
Hoe wordt de leeftijd gecontroleerd?
Een leeftijdsgrens werkt alleen wanneer platforms daadwerkelijk kunnen controleren hoe oud een gebruiker is. Alleen een geboortedatum invullen is volgens het voorstel daarom niet meer voldoende.
Europa werkt aan privacyvriendelijke leeftijdsverificatie. Daarbij krijgt een platform in principe alleen te zien of iemand wel of niet aan de leeftijdsgrens voldoet. Het platform hoeft dus niet te weten wie iemand is en zou geen kopie van een identiteitsbewijs of biometrische gegevens ontvangen.
De Europese Commissie noemt hiervoor onder andere een Europese leeftijdsverificatie-app en op termijn de Europese digitale identiteitswallet. De techniek moet gebaseerd zijn op minimale gegevensverwerking: alleen het noodzakelijke antwoord wordt gedeeld.
Dat klinkt superlogisch, maar een zorgvuldige uitvoering blijft belangrijk. Leeftijdscontrole mag niet leiden tot een nieuwe verzameling gevoelige persoonsgegevens of extra mogelijkheden om gebruikers te volgen.
Technologiebedrijven moeten bewijzen dat hun dienst veilig is
Een belangrijke verandering is de omkering van de bewijslast. Nu moeten toezichthouders vaak aantonen dat een platform risico’s veroorzaakt. Onder de KIDS Act moeten grote aanbieders vooraf laten zien dat hun dienst veilig is ontworpen voor kinderen.
Zeer grote onlineplatforms met minimaal 45 miljoen maandelijkse gebruikers in de EU moeten hun maatregelen laten beoordelen door onafhankelijke auditors. De kosten daarvan liggen bij de platforms zelf.
De handhaving sluit aan op bestaande Europese wetgeving, waaronder de Digital Services Act en de AI Act. Bij overtredingen kunnen boetes oplopen tot zes procent van de wereldwijde jaaromzet.
Wat betekent dit voor Nederlandse organisaties?
Voor de meeste mkb-bedrijven ontstaan niet direct nieuwe verplichtingen. De belangrijkste regels zijn gericht op aanbieders van digitale diensten die door minderjarigen worden gebruikt.
Toch is dit een goed moment om binnen je organisatie na te denken over digitale veiligheid. Dat geldt in het bijzonder voor scholen, sportverenigingen, zorgorganisaties, appontwikkelaars en bedrijven die online diensten of content aan jongeren aanbieden.
Zij kunnen alvast kijken naar vragen zoals:
- Is onze website, app of community toegankelijk voor minderjarigen?
- Welke persoonsgegevens verzamelen we van jonge gebruikers?
- Staan privacy- en beveiligingsinstellingen standaard veilig?
- Gebruiken we technieken die aanzetten tot langdurig of herhaald gebruik?
- Kunnen minderjarigen gemakkelijk ongewenst contact en schadelijke content melden?
- Hoe gaan we om met sociale media op beheerde laptops, tablets en smartphones?
Ook het beheer van apparaten wordt belangrijker. Technische beperkingen kunnen ondersteunen, maar lossen niet alles op. Duidelijke afspraken, digitale opvoeding en gesprekken over veilig internetgebruik blijven noodzakelijk.
Veiligheid moet de standaard worden
De KIDS Act markeert een duidelijke verandering. Niet kinderen of ouders, maar technologiebedrijven moeten aantonen dat hun digitale omgeving veilig genoeg is.
Of alle voorgestelde maatregelen uiteindelijk ongewijzigd worden ingevoerd, moet nog blijken. Het Europees Parlement en de EU-lidstaten gaan het voorstel nu behandelen. Maar één ding staat vast: digitale diensten voor minderjarigen krijgen de komende jaren te maken met strengere eisen aan privacy, ontwerp en veiligheid.
Wil je weten hoe je apparaten binnen je organisatie veiliger kunt beheren, ongewenste apps kunt beperken of passende beveiligingsinstellingen kunt toepassen? Analyst ICT denkt graag met je mee. Dan maken we veilig en verantwoord digitaal werken weer superlogisch.
Bronnen: Europese Commissie – EU KIDS Act, uitleg van de voorgestelde regels en Rijksoverheid – Nederlandse inzet voor een Europese minimumleeftijd.