40% stijging in wekelijkse cyberaanvallen

In het tweede kwartaal van 2022 nam het gemiddelde aantal wekelijkse cyberaanvallen* wereldwijd toe met 32 procent, vergeleken met hetzelfde kwartaal vorig jaar. Hiermee werd een piek bereikt van gemiddeld 1200 wekelijkse aanvallen per organisatie. In Nederland werd een toename gemeten van 40 procent. Dat blijkt uit onderzoek van beveiliger Check Point.

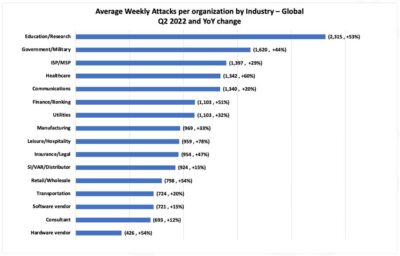
De sector Onderwijs/Onderzoek is wereldwijd de meest aangevallen, met gemiddeld meer dan 2300 aanvallen per organisatie per week. Dit is een stijging van 53 procent ten opzichte van het tweede kwartaal van 2021. De gezondheidszorg zag het aantal cyberaanvallen in dezelfde periode met 60 procent toenemen tot 1342 aanvallen per organisatie per week.

Afrika is de meest aangevallen regio in het tweede kwartaal van 2022, met een piek van gemiddeld bijna 1800 wekelijkse aanvallen per organisatie, een stijging van 3 procent ten opzichte van dezelfde periode vorig jaar voor dit continent. Na Afrika volgen Azië en Latijns-Amerika met gemiddeld bijna 1700 en 1600 aanvallen, een stijging van respectievelijk 25 en 29 procent ten opzichte van vorig jaar.

In Latijns-Amerika is het aantal aanvallen het sterkst toegenomen, wekelijks 1 op de 23 organisaties wordt getroffen, een toename van 43 procent, vergeleken met 1 op de 33 in het tweede kwartaal van 2021. Gevolgd door de regio Azië, waar het aantal aanvallen met 33 procent is toegenomen, tot 1 op de 17 getroffen organisaties per week.

De detail- en groothandel zag de grootste piek in ransomware-aanvallen, met een stijging van 182 procent in vergelijking met dezelfde periode vorig jaar, gevolgd door de distributiesector die een stijging van 143 procent zag. Ook in de overheids-/defensiesector was er een flinke stijging van 135 procent, waarmee 1 op 24 organisaties wekelijks door ransomware werd getroffen.

Tijd om actie te ondernemen? Bij Analyst ICT hebben wij een super logische “beveiligingsscan” ontwikkeld welke graag ter plekke bij je organisatie komen uitvoeren en persenteren. Interesse? Neem contact met ons op.
*Cyberaanvallen komen voor in verschillende soorten en maten. Van een computervirus of een hack tot een DDoS-aanval, bijvoorbeeld gericht op energievoorzieningen of andere vitale systemen. Cyberaanvallen vormen daardoor een risico voor de individuele internetgebruiker en de nationale veiligheid.

Bron: Wekelijkse aantal cyberaanvallen in Nederland gestegen met 40 procent – Emerce
Laatste blogs

NIS2 richtlijn
Blog
Analyst ICT ontvangt positief certificatieadvies voor NIS2 Supply Chain 20
Alle 33 toepasselijke beveiligingsmaatregelen voldoen aan de norm Goed nieuws: Analyst ICT heeft de audit voor het NIS2 Supply Chain 20 Quality Mark met een uitstekend resultaat afgerond. Alle 33 toepasselijke beheersmaatregelen zijn als doeltreffend beoordeeld. Op basis daarvan heeft de onafhankelijke auditor een positief advies uitgebracht voor certificatie. Een volledig groene audit Tijdens de audit is onderzocht hoe Analyst ICT informatie en ICT-systemen beschermt tegen cyberdreigingen. Daarbij is onder meer gekeken naar beleid, verantwoordelijkheden, toegangsbeveiliging, incidentmanagement, back-ups, malwarebescherming, patchmanagement en veilige softwareontwikkeling. De resultaten: 33 van de 33 toepasselijke beheersmaatregelen voldoen; alle 13 verplichte maatregelen zijn goedgekeurd; er zijn…
analyst ict cybersecurity awareness training
Blog
AI en cybersecurity: slim hulpmiddel of nieuw risico?
AI helpt je om sneller informatie te vinden, teksten te schrijven en grote hoeveelheden gegevens te analyseren. Ook binnen cybersecurity wordt AI steeds vaker ingezet om afwijkingen, verdachte activiteiten en kwetsbaarheden te ontdekken. Maar AI heeft ook een andere kant. Cybercriminelen gebruiken dezelfde technologie om overtuigende phishingmails te maken, aanvallen te automatiseren en sneller zwakke plekken te vinden. Bovendien kan een AI-systeem informatie geven die logisch klinkt, maar niet klopt. De conclusie is eenvoudig: AI kan ontzettend waardevol zijn, zolang je weet waarvoor je het gebruikt en de uitkomst blijft controleren. AI klinkt overtuigend, ook als het antwoord niet klopt…
cyberveilig werken
Blog
Cyberveilig werken in 2026: techniek alleen is niet genoeg
Een sterk wachtwoord, een goede virusscanner en actuele software zijn belangrijk. Toch begint een cyberaanval steeds vaker niet met een technisch lek, maar met een geloofwaardig verhaal. Een aanvaller belt bijvoorbeeld de servicedesk en doet zich voor als een collega. Of je ontvangt een sms die precies lijkt op een bericht van je bank. Soms komt een verzoek zelfs vanaf een echt e-mailadres van een betrouwbare organisatie. Dat maakt het steeds lastiger om echt van nep te onderscheiden. Daarom draait goede cybersecurity niet alleen om techniek. Het gaat ook om bewustwording, duidelijke afspraken en weten wat je moet doen wanneer…

Een nieuwsbrief

Superlogisch toch?