Wij merken het ook tijdens ons werk en het ondersteunen van onze klanten, wachtwoorden zijn vaak onveilig! Waarom? Mensen hergebruiken overal hetzelfde wachtwoord of verzinnen een wachtwoord dat makkelijk te raden is. Gelukkig bestaat er passwordless authentication: veilig inloggen zonder ergens een wachtwoord in te voeren. Deze nieuwe manier van inloggen is makkelijker en neemt tegelijkertijd de gevaren van phishing, keyloggers en meekijkers weg. Een enorme winst binnen je cybersecurity dus.
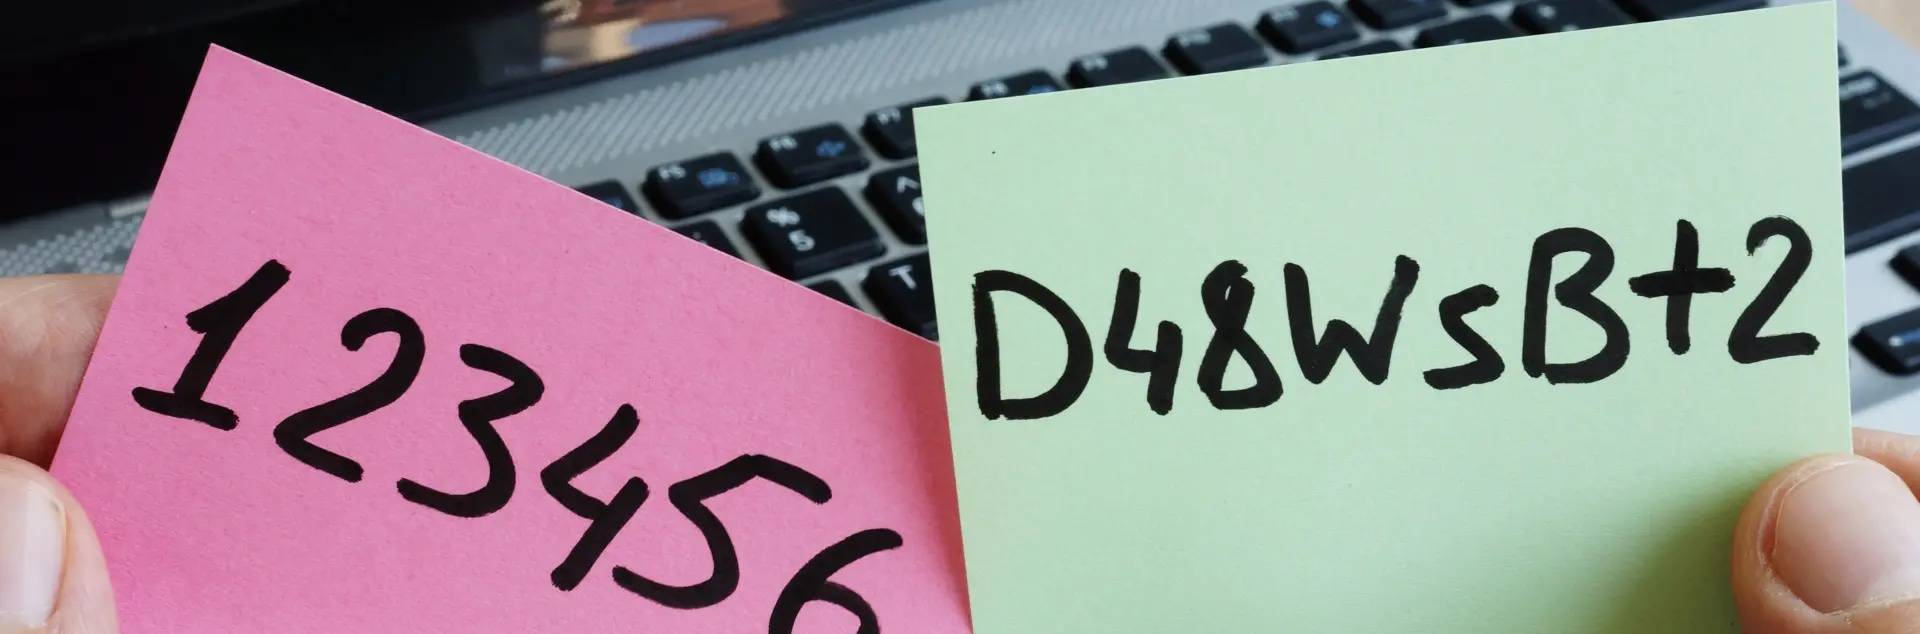
Wachtwoorden blijven voor elk bedrijf lastig. Op de vraag ‘Wat is een goed wachtwoordbeleid?’ bestaat namelijk geen makkelijk antwoord. Te weinig eisen? Dan worden de wachtwoorden te makkelijk. Te veel eisen? Dan gaan mensen patronen verzinnen. Of ze zetten hun wachtwoorden op een post-it en plakken die ergens op hun computer. Of die bekende plek op een sticker onder het toetsenbord.
Maar hoe kunnen we nu werken zonder wachtwoorden dan? Voor de medewerkers is het heel simpel. Zij registreren hun mobiele telefoons in de Azure Active Directory met het bedrijfsaccount. Vanuit het bedrijf controleer je of de telefoons veilig zijn, bijvoorbeeld door het inloggen met vingerafdruk als vereiste in te stellen.
Wanneer zij nu in een browser inloggen op een onbekend apparaat, zoals een openbare computer, toont het inlogscherm een cijfer. Via de Microsoft Authenticator-app krijgen zij elk drie unieke cijfers op hun telefoon te zien. Eén daarvan komt overeen met het cijfer op het inlogscherm. Op het moment dat zij voor dit cijfer kiezen, laten zij als gebruiker dus weten dat zij het zijn.
Dat dit het gebruiksgemak verbetert mag duidelijk zijn. Je hoeft als gebruiker niet steeds opnieuw je wachtwoord in te typen. Daardoor is het minder hinderlijk om een complex en veilig wachtwoord te hebben. Als je passwordless authentication gebruikt in combinatie met Windows Hello voor het inloggen op je computer, kun je zelfs inloggen met een vingerafdruk of een scan van je gezicht!
Inloggen zonder wachtwoord is dat veilig?
Wachtwoordloos inloggen is veiliger dan inloggen met een wachtwoord. En wachtwoordloos inloggen is minstens even veilig als een wachtwoord in combinatie met MFA.
- Alleen een wachtwoord levert veel gemak op maar weinig beveiliging.
- Een wachtwoord in combinatie met multifactor authentication (MFA) zorgt voor veel beveiliging maar minder gebruiksgemak.
- Wachtwoordloze authenticatie levert veel beveiliging én veel gemak op
Passwordless authentication maakt namelijk gebruik van een ‘Intune managed-omgeving’, gecombineerd met Azure MFA. Kort gezegd wordt je wachtwoord vervangen door je smartphone of een FIDO2 securitysleutel.
Die smartphone of sleutel is in beheer van de organisatie, zodat deze de beveiliging kan sturen. Je kunt hierbij als organisatie instellen dat dit hulpmiddel bepaalde updates moet hebben, en je kunt eisen stellen aan de pin. Of je vraagt medewerkers in te loggen met een vingerafdruk of gezichtsherkenning.
Om toegang tot een account te krijgen is er dus zowel een telefoon of sleutel nodig, als een methode om deze te ontgrendelen. Maar hiermee voorkom je wel een aantal gevaren. Denk aan wachtwoordlekken, mensen die wachtwoorden op phishing-sites intypen en cybercriminelen die meekijken als een wachtwoord wordt ingetypt.
En nu?
Microsoft werkt al jaren aan passwordless. In 2021 maakte het bedrijf passwordless algemeen beschikbaar voor organisaties. Sinds september 2021 is passwordless ook voor consumenten beschikbaar.
Wachtwoordloos inloggen kan op verschillende manieren. Met:
- Windows Hello
- Microsoft Authenticator app
- FIDO2 sleutels
Microsoft voegt daar nu een vierde aan toe: De Temporary Access Pass (TAP). Deze is daardoor nog wel in public preview. De Temporary Access Pass is een tijd-gelimiteerde toegangscode waarmee gebruikers veilig en zonder wachtwoord toegang krijgen tot hun account. Na het inloggen met TAP registeren zij hun wachtwoordloze authenticatiemethoden, waarmee zij daarna steeds kunnen inloggen.
Het mooie is dat de onboarding van nieuwe medewerkers met TAP voortaan ook wachtwoordloos kan. Met een geldige TAP logt een nieuwe medewerker direct in en stelt een wachtwoordloze authenticatiemethode in op de MySecurityInfo pagina. Het Microsoft-account is dus volledig wachtwoordloos. Zo komt er geen enkel wachtwoord meer kijken bij de hele cyclus van onboarding tot account recovery. En dat is veel veiliger.
bron: www.microsoft.com en OGD