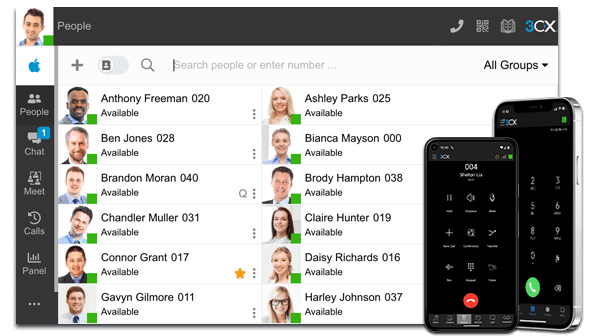
3CX telefonie Desktop Client Security Incident

Op woensdagavond 29 maart 2023 zijn wij op de hoogte gebracht van een ernstig lek in de Desktop applicatie van één van onze VOIP-oplossingen, 3CX.

In de versies 18.12.407 en 18.12.416 voor Windows en 18.11.1213 voor MacOS hebben kwaadwillende malware geplaatst, om verdere toegang tot systemen te kunnen vergaren. In de tussentijd raden wij aan om vaste toestellen, de mobiele app en/of de webapplicatie te gebruiken. Hoe de malware kon worden toegevoegd is niet bekendgemaakt. 3CX zegt met een onderzoek bezig te zijn en later met meer informatie te komen.

Vanuit Analyst ICT hebben wij direct álle telefooncentrales gecontroleerd en daarbij is geconstateerd dat géén van onze eindgebruikers de besmette versie van de 3CX Desktop Client gebruiken. Dit betekent dat we voorzichtig kunnen concluderen dat er géén schade of inbraak heeft plaatsgevonden via de 3CX Desktop Client.

Wij blijven het laatste nieuws continue monitoren en zullen direct acteren indien er maatregelen worden vereist. Heb je toch nog vragen en/of opmerkingen over bovenstaande berichtgeving, neem dan telefonisch of per e-mail met ons contact op. Hieronder het persbericht van www.security.nl

Securitybedrijven slaan alarm over malware in desktopapplicatie 3CX – update

Verschillende securitybedrijven slaan alarm over malware die in de officiële desktopapplicatie van de populaire voipsoftware 3CX is aangetroffen. 3CX is één van de grootste leveranciers van zakelijke telefonieoplossingen. Het bedrijf claimt zeshonderdduizend klanten en twaalf miljoen dagelijkse gebruikers te hebben. 3CX biedt ook een Windowsapplicatie om vanaf de desktop te kunnen bellen of voicemail te beluisteren.

Een library die 3CX voor de Windowsapplicatie gebruikt is voorzien van malware, zo laat het bedrijf in een waarschuwing weten. Dat werkt inmiddels aan een nieuwe Windows-app. In de tussentijd wordt klanten aangeraden de webapplicatie te gebruiken. Hoe de malware kon worden toegevoegd is niet bekendgemaakt. 3CX zegt met een onderzoek bezig te zijn en later vandaag met meer informatie te komen.

De malware die aan de desktopapplicatie is toegevoegd downloadt aanvullende malware die informatie van het besmette systeem steelt en aanvallers verdere toegang kan geven, zo waarschuwen securitybedrijven SentinelOne, Sophos en Crowdstrike. Deze laatste partij vermoedt dat de aanval het werk is van een statelijke actor.

Update

Het installatieprogramma van de macOS-versie van de desktopapplicatie is ook door de aanvallers voorzien van malware, zo melden beveiligingsonderzoeker Patrick Wardle en 3CX-ceo Nick Galea.
Laatste blogs

sharepoint
Blog
Waarom krijgen klanten nu in oktober 2026 meldingen over volle sharepoint opslag?
Bij onze servicedesk krijgen we veel vragen over opslagmeldingen in Microsoft 365. Bestanden openen lukt nog, maar opslaan of uploaden ineens niet meer. Waar komt dat vandaan? Microsoft handhaaft vanaf oktober 2026 de opslaglimieten van zakelijke OneDrive- en Sharepoint-accounts consequenter. Daarbij wordt gecontroleerd of de ingestelde opslagruimte overeenkomt met de ruimte waarop een gebruiker volgens zijn licentie recht heeft. De opslaglimieten bestonden al. Microsoft corrigeert nu situaties waarin accounts meer ruimte konden gebruiken dan hun licentie toestond. Volgens Microsoft gaat het om het herstellen van eerdere onjuistheden in de toepassing van die limieten. De uitrol begon in juli 2026; het…
iphone duo launch
Blog
Daar stond ik dan: vroeg in de rij voor de iPhone Duo
Voor de lancering van de iPhone Duo stond ik ’s ochtends vroeg in Valencia voor de Apple Store. Misschien een tikje fanatiek. Maar als Apple-liefhebber én ICT-nerd wilde ik dit natuurlijk een keer meemaken. Daar stond ik dan. Vroeg in de ochtend, voor de Apple Store in Valencia. Samen met een groep andere liefhebbers die blijkbaar ook vonden dat uitslapen die dag minder belangrijk was dan een nieuwe iPhone. Sommige mensen zullen je voor gek verklaren. Waarom zou je in de rij gaan staan voor een telefoon? Je kunt hem toch ook gewoon bestellen? Klopt. Maar dan mis je wel…
beveiliging incident
Blog
Eén geloofwaardige phishingmail. Twaalf minuten later was het account geïsoleerd
Cybercriminelen sturen allang niet meer alleen slecht geschreven e-mails over onverwachte erfenissen of gewonnen prijzen. Moderne phishingaanvallen zijn zorgvuldig voorbereid, zien er professioneel uit en sluiten soms precies aan op iets wat iemand op dat moment verwacht. Dat bleek onlangs bij een van onze klanten. Een medewerker ontving een e-mail met het verzoek om via SharePoint een offerte te bekijken. De afzender en het onderwerp leken betrouwbaar. Bovendien verwachtte de medewerker daadwerkelijk een offerte van deze partij. Er was op dat moment dus weinig reden om argwaan te hebben. Toch bleek de e-mail onderdeel van een geavanceerde phishingaanval. Een overtuigende…

Een nieuwsbrief

Superlogisch toch?