Microsoft zet sterk in op het verhogen van de beveiliging voor haar klanten, met name in het midden- en kleinbedrijf (MKB), door het invoeren van Conditional Access-beleid en het uitrollen van verplichte Multi-Factor Authenticatie (MFA). In deze blogpost leggen we uit wat Microsoft hiermee beoogt en hoe dit het MKB ten goede komt. Voor ons is het superlogisch 😉
Wat is Conditional Access en Geforceerde MFA?
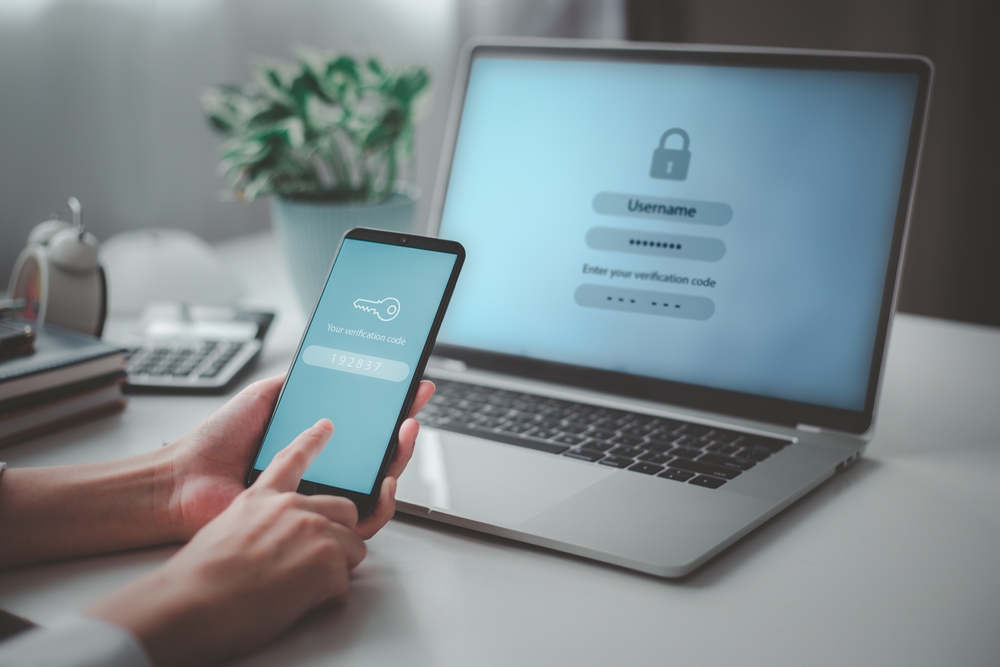
Conditional Access is een beveiligingsmaatregel die toegang tot bedrijfsbronnen afhankelijk maakt van bepaalde voorwaarden. Denk hierbij aan gebruikerslocatie, apparaatstatus, of de risicobeoordeling van een gebruiker. **Multi-Factor Authenticatie (MFA)**, daarentegen, vereist dat gebruikers hun identiteit bevestigen met meer dan één bewijsstuk (bijvoorbeeld een wachtwoord en een code van hun telefoon).
Doelstellingen van Microsoft
1. Verhoogde Beveiliging: Door Conditional Access en MFA samen te gebruiken, maakt Microsoft het moeilijker voor ongeautoriseerde gebruikers om toegang te krijgen tot gevoelige bedrijfsgegevens.
2. Risicobeheer: Deze maatregelen helpen bij het identificeren en beheren van potentiële risico’s voordat ze een probleem vormen.
3. Gebruikersbewustzijn: Door MFA verplicht te stellen, creëert Microsoft meer bewustzijn over beveiligingspraktijken onder gebruikers in het MKB.
Voordelen voor het MKB
1. Verbeterde Gegevensbescherming: Het MKB krijgt een robuuster beveiligingssysteem om hun gegevens te beschermen.
2. Aangepaste Beveiligingsbeleid: Conditional Access stelt MKB’s in staat om beveiligingsbeleid aan te passen aan hun specifieke behoeften.
3. Gebruiksgemak: Hoewel MFA een extra stap is, wordt het meestal ervaren als een kleine inspanning in ruil voor aanzienlijk verbeterde beveiliging.
4. Compliance: Deze maatregelen helpen MKB’s te voldoen aan industrienormen en regelgevingen.
Implementatie
1. Beleidsontwikkeling: MKB bedrijven moeten eerst hun beveiligingsbehoeften beoordelen en een passend Conditional Access-beleid ontwikkelen. Dit klinkt ingewikkeld maar hier kan Analyst ICT je perfect bij helpen.
2. Training en Communicatie: Het is cruciaal om medewerkers te trainen en te informeren over het belang van MFA en hoe het werkt. Ook hier kunnen wij een rol pakken door een paar van je medewerkers te trainen in het uitleggen van 2FA aan medewerkers, of om alle medewerkers voor je te voorzien van uitleg.
3. Continue Evaluatie: Regelmatige herziening en aanpassing van het beveiligingsbeleid is belangrijk om up-to-date te blijven met nieuwe bedreigingen en technologieën. Deze nemen wij ook mee in onze jaarlijkse “health check”.
De stappen van Microsoft richting Conditional Access en verplichte MFA zijn ontworpen om de algehele beveiligingspostuur van het MKB te versterken. Eerder las je ook onze blog over de invoering van de NIS2 wetgeving. De stappen die Microsoft nu onderneemt sluiten hier perfect bij aan. Hoewel de implementatie van deze maatregelen enige inspanning en aanpassing vergt, zijn de voordelen voor de beveiliging en integriteit van je bedrijfsgegevens van het grootste belang. Het is een proactieve benadering van risicobeheer in een steeds digitalere wereld.