Een sterk wachtwoord, een goede virusscanner en actuele software zijn belangrijk. Toch begint een cyberaanval steeds vaker niet met een technisch lek, maar met een geloofwaardig verhaal.
Een aanvaller belt bijvoorbeeld de servicedesk en doet zich voor als een collega. Of je ontvangt een sms die precies lijkt op een bericht van je bank. Soms komt een verzoek zelfs vanaf een echt e-mailadres van een betrouwbare organisatie. Dat maakt het steeds lastiger om echt van nep te onderscheiden.
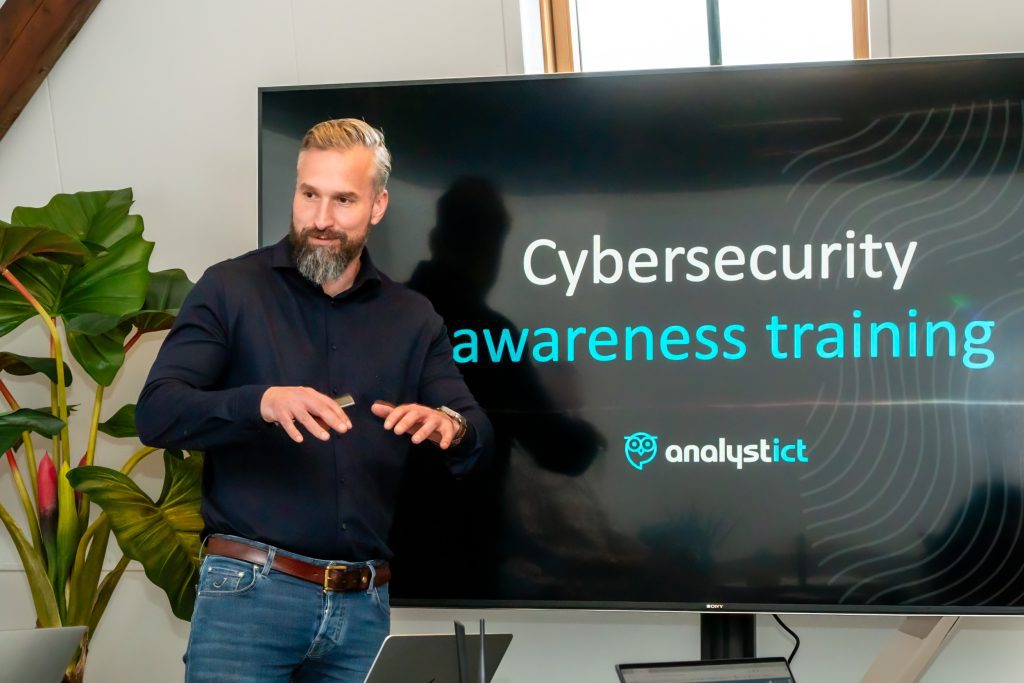
Daarom draait goede cybersecurity niet alleen om techniek. Het gaat ook om bewustwording, duidelijke afspraken en weten wat je moet doen wanneer er iets misgaat.
Een geloofwaardig bericht is niet altijd betrouwbaar
Cybercriminelen maken steeds slimmer gebruik van social engineering. Ze proberen je onder druk te zetten, vertrouwen te winnen of een gevoel van urgentie te creëren.
Denk aan een verzoek om:
- snel een wachtwoord opnieuw in te stellen;
- een extra account aan te maken;
- vertrouwelijke informatie door te sturen;
- een betaling uit te voeren;
- via een link je identiteit te bevestigen.
Het bericht kan er technisch volledig betrouwbaar uitzien. Toch zegt een correct e-mailadres of een bekende afzender niets over de bedoeling van het verzoek.
Krijg je een opvallend verzoek? Controleer het dan via een tweede kanaal. Bel de afzender bijvoorbeeld terug op een nummer dat je zelf opzoekt. Gebruik dus niet het telefoonnummer uit het bericht. Bij gevoelige verzoeken is een extra controle door een collega of leidinggevende verstandig.
Even controleren kost weinig tijd. De gevolgen van één verkeerde handeling kunnen daarentegen groot zijn. Superlogisch toch?
Verwacht na een datalek ook een vervolgaanval
Na een datalek proberen criminelen de gestolen gegevens vaak opnieuw te gebruiken. Met een naam, telefoonnummer, e-mailadres of klantnummer kunnen zij berichten maken die opvallend echt lijken.
Een sms over een geblokkeerde betaalkaart komt bijvoorbeeld veel geloofwaardiger over wanneer de afzender jouw naam en bank kent. Soms verschijnt zo’n nepbericht zelfs in dezelfde berichtenreeks als eerdere, echte berichten.
Houd daarom een eenvoudige regel aan: klik niet rechtstreeks op een link in een onverwacht bericht. Open zelf de officiële app of typ het bekende webadres in je browser.
Heeft een leverancier gemeld dat jouw gegevens mogelijk zijn gelekt? Verander dan relevante wachtwoorden, schakel waar mogelijk multifactorauthenticatie in en waarschuw medewerkers voor mogelijke phishingberichten.
Weet wat je moet doen bij een datalek
Een datalek is meer dan een gestolen klantenbestand. Ook een verkeerd geadresseerde e-mail, een verloren laptop of een openbaar gedeeld document kan een datalek zijn.
Bij een mogelijk datalek is snelheid belangrijk. Zorg daarom dat medewerkers weten waar zij een incident moeten melden en wie vervolgens beoordeelt welke stappen nodig zijn.
Een organisatie kan verplicht zijn om een datalek binnen 72 uur bij de Autoriteit Persoonsgegevens te melden. Ook datalekken die niet worden gemeld, moeten in een intern datalekregister worden vastgelegd. Daarin noteer je wat er is gebeurd, welke gegevens zijn geraakt, welke maatregelen zijn genomen en waarom het incident wel of niet is gemeld.
Wacht niet tot er daadwerkelijk iets gebeurt. Loop het proces een keer samen door. Wie neemt de beslissing? Wie informeert klanten? En wie schakelt Analyst ICT of een andere specialist in? Een korte oefening maakt tijdens een echt incident een groot verschil.
Maak duidelijke afspraken over AI
ChatGPT, Copilot en andere AI-toepassingen worden inmiddels volop gebruikt. Een medewerker laat een e-mail herschrijven, vat een document samen of plakt een foutmelding in een chatbot.
Dat kan veel tijd besparen, maar het brengt ook risico’s met zich mee. In een foutmelding, offerte of document kunnen persoonsgegevens, wachtwoorden of vertrouwelijke klantgegevens staan. Zonder duidelijke afspraken kunnen die gegevens onbedoeld bij een externe AI-dienst terechtkomen.
Maak daarom binnen je organisatie afspraken over:
- welke AI-toepassingen medewerkers mogen gebruiken;
- welke informatie zij wel en niet mogen invoeren;
- wanneer persoonsgegevens eerst moeten worden verwijderd;
- welke AI-uitvoer altijd door een medewerker moet worden gecontroleerd;
- wie verantwoordelijk is voor het eindresultaat.
Sinds 2 februari 2025 vraagt de Europese AI-verordening bovendien dat organisaties zorgen voor voldoende AI-geletterdheid bij medewerkers die met AI-systemen werken. Alleen een tool beschikbaar stellen is dus niet genoeg. Medewerkers moeten ook begrijpen wat de mogelijkheden, beperkingen en risico’s zijn.
De Cyberbeveiligingswet raakt ook de keten
Sinds 15 augustus 2026 is de Cyberbeveiligingswet van kracht. Deze wet is de Nederlandse uitwerking van de Europese NIS2-richtlijn. Organisaties die rechtstreeks onder de wet vallen, krijgen onder andere te maken met een registratieplicht, zorgplicht, meldplicht en bestuurlijke verantwoordelijkheid voor cyberrisico’s.
Niet iedere mkb-organisatie valt rechtstreeks onder de wet. Toch kun je er indirect mee te maken krijgen. Organisaties die wél onder de Cyberbeveiligingswet vallen, moeten namelijk ook kijken naar de veiligheid van hun leveranciers.
Daardoor kun je als leverancier vragen krijgen over bijvoorbeeld:
- de beveiliging van je ICT-omgeving;
- toegangsbeheer en multifactorauthenticatie;
- back-ups en herstelmogelijkheden;
- de afhandeling van beveiligingsincidenten;
- de bescherming van persoonsgegevens;
- de afspraken met jouw eigen leveranciers.
Cybersecurity wordt daarmee steeds minder vrijblijvend. Het is niet alleen een technisch onderwerp, maar ook een vast onderdeel van bedrijfsvoering, continuïteit en samenwerking.
Wat kun je vandaag al doen?
Je hoeft niet direct een uitgebreid beveiligingsprogramma op te zetten. Begin met een paar praktische controles:
- Bespreek met medewerkers hoe zij onverwachte verzoeken controleren.
- Schakel multifactorauthenticatie of passkeys in waar dat mogelijk is.
- Zorg dat apparaten en software tijdig worden bijgewerkt.
- Controleer of iedereen weet waar een mogelijk datalek moet worden gemeld.
- Maak duidelijke afspraken over het gebruik van AI en klantgegevens.
- Leg vast wie tijdens een beveiligingsincident welke verantwoordelijkheid heeft.
- Kijk of klanten of opdrachtgevers beveiligingseisen aan jouw organisatie stellen.
Cyberveiligheid is geen eenmalig project. Het is een combinatie van goede techniek, duidelijke processen en medewerkers die weten waar ze op moeten letten.
Samen zorgen voor een veilige digitale werkomgeving
Analyst ICT helpt je om digitale risico’s inzichtelijk en beheersbaar te maken. Van veilige werkplekken, multifactorauthenticatie en updates tot 24/7 monitoring via ons Security Operations Center. Ook kunnen we met je meedenken over bewustwording, veilig AI-gebruik en de gevolgen van de Cyberbeveiligingswet voor jouw organisatie.
Wil je weten waar jouw organisatie staat? Neem dan contact met ons op. We kijken graag met je mee. Eerst analyseren en dan pas beginnen. Voor ons is dat superlogisch.