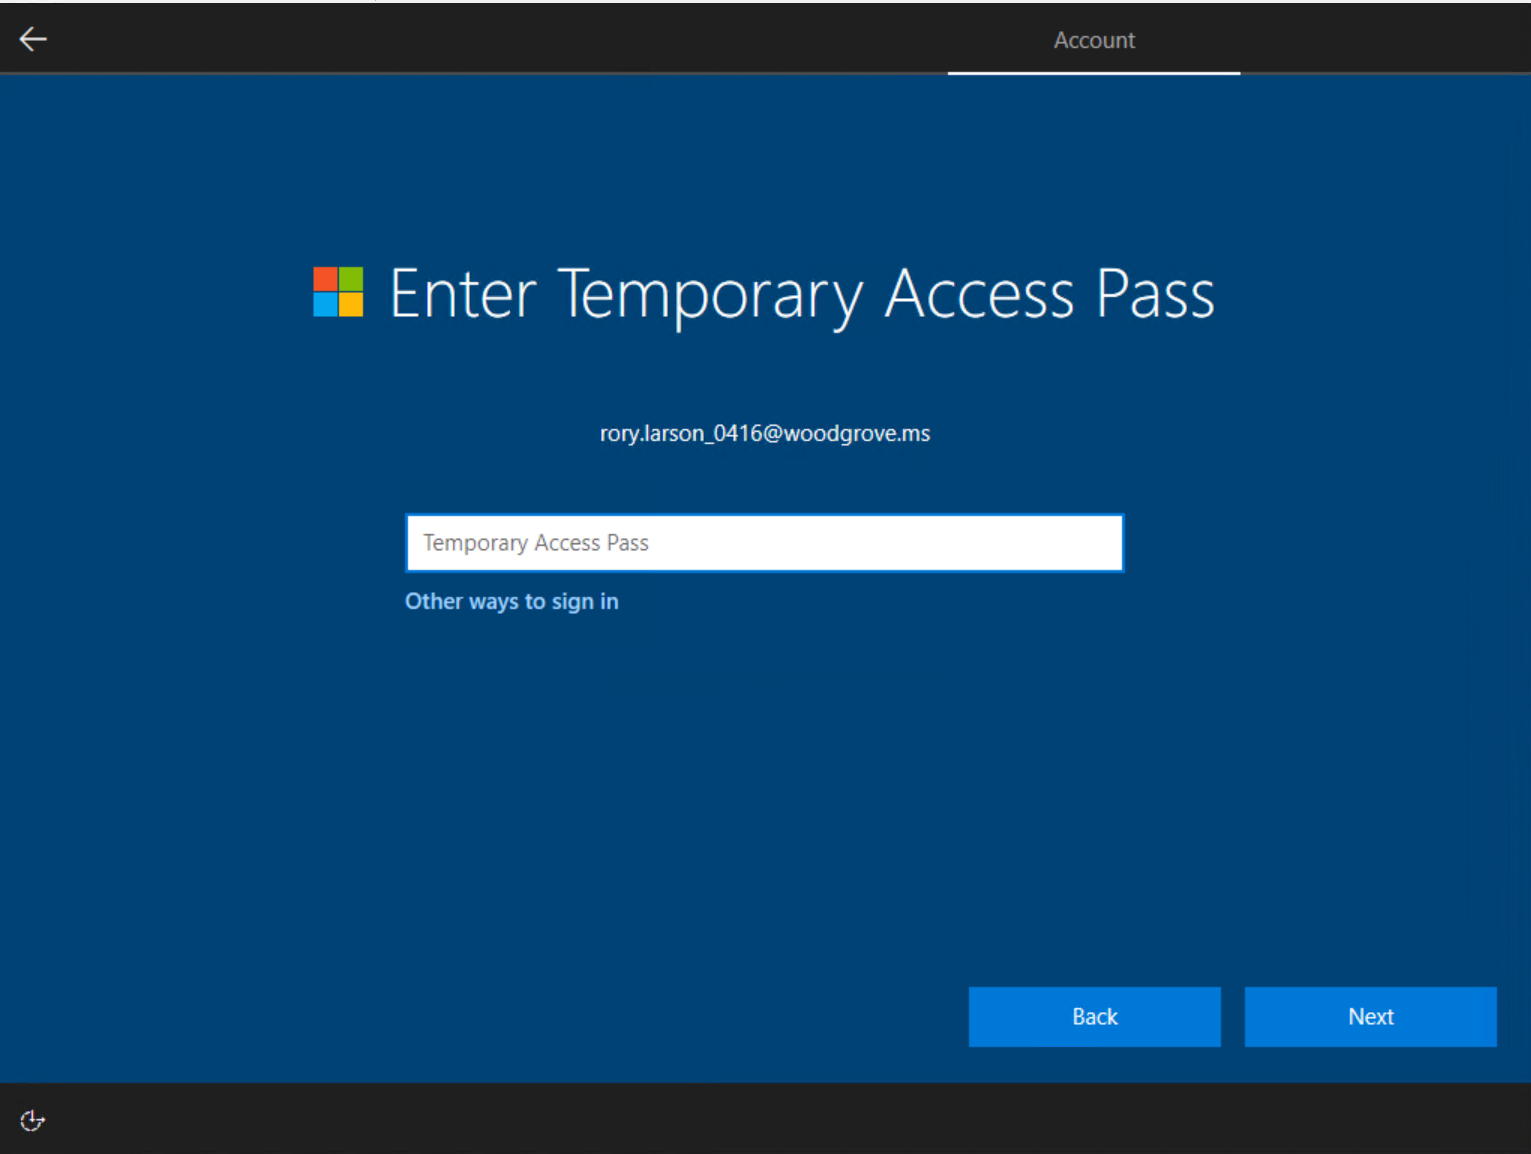
Ga wachtwoordloos met de Azure AD tijdelijke toegangspas

De nieuwe Azure AD Tijdelijk Toegangspas (TAP) is vanaf heden beschikbaar. Met de nieuwe preview feature is het mogelijk om een tijdelijk toegangswachtwoord te configureren. Het belangrijkste doel om naar volledig wachtwoordloos te gaan zonder een geconfigureerd wachtwoord.

Wat is de nieuwe Tijdelijke Toegangspas functie?

Tijdelijke toegangspas is een nieuwe manier voor het aanmaken en onboarden van nieuwe gebruikers met een soort tijdelijk wachtwoord voor de gebruiker. Met een tijdelijke toegangspas is het mogelijk om wachtwoordloze authenticatie en MFA, SSPR, Windows Hello methoden in te voeren.

Met de Tijdelijke Toegangspas (TAP) functie zal een tijdelijk wachtwoord worden ingesteld voor de gebruikers met een vervaltijd.

Wachtwoordloze authenticatie methoden, zoals FIDO2 en de wachtwoordloze telefoon sign-in via de Microsoft Authenticator app, stellen gebruikers in staat om veilig in te loggen zonder een wachtwoord. Vóór de Azure AD Temporary Access Pass-functie was het inschrijven van nieuwe en het resetten van huidige wachtwoordloze authenticatiemethoden niet het meest gebruiksvriendelijke onderdeel.

TAP is een in de tijd gelimiteerde passcode uitgegeven door een admin en kan gebruikt worden voor de onboarding van andere wachtwoordloze authenticatiemethodes. De belangrijkste reden; TAP maakt het herstel gemakkelijker wanneer een gebruiker zijn sterke wachtwoordloze authenticatie is kwijtgeraakt of vergeten. De functie is een goede start voor een volledig wachtwoordloze omgeving in de functie en stopt het gebruik van permanente wachtwoorden binnen de omgeving.

TAP maakt ook het herstel gemakkelijker wanneer een gebruiker zijn sterke authenticatiefactor zoals een FIDO2-beveiligingssleutel of Microsoft Authenticator-app is kwijtgeraakt of vergeten, maar zich moet aanmelden om nieuwe sterke authenticatiemethoden te registreren. Het klinkt misschien wat ingewikkeld als je geen ICT kennis hebt, maar je zult merken dat dit een hoop tijd en irritatie scheelt voor de gebruiker.

Dit is een super handige functie waar wij graag gebruik van maken voor onze klanten. #superlogisch toch? Mogen wij je hier verder mee helpen? neem contact op met onze team.

Laatste blogs

beveiliging incident
Blog
Eén geloofwaardige phishingmail. Twaalf minuten later was het account geïsoleerd
Cybercriminelen sturen allang niet meer alleen slecht geschreven e-mails over onverwachte erfenissen of gewonnen prijzen. Moderne phishingaanvallen zijn zorgvuldig voorbereid, zien er professioneel uit en sluiten soms precies aan op iets wat iemand op dat moment verwacht. Dat bleek onlangs bij een van onze klanten. Een medewerker ontving een e-mail met het verzoek om via SharePoint een offerte te bekijken. De afzender en het onderwerp leken betrouwbaar. Bovendien verwachtte de medewerker daadwerkelijk een offerte van deze partij. Er was op dat moment dus weinig reden om argwaan te hebben. Toch bleek de e-mail onderdeel van een geavanceerde phishingaanval. Een overtuigende…
FD gazelle 2026
Blog
Vier op een rij: Analyst ICT is opnieuw FD Gazelle!
Sommig goed nieuws gaat nooit vervelen. Analyst ICT mag zich ook in 2026 FD Gazelle noemen. Daarmee behoren we voor het vierde jaar op rij tot de snelst groeiende bedrijven van Nederland. Na onze Gazellen in 2023, 2024 en 2025 voegen we dus opnieuw een prachtig exemplaar aan de verzameling toe. Analyst ICT is dit jaar een van de 838 ondernemingen die deze erkenning ontvangen. We zijn geselecteerd in de categorie klein, binnen regio Zuid. En ja, daar zijn we ontzettend trots op. Vier jaar op rij gezond groeien De FD Gazellen Awards worden jaarlijks uitgereikt door Het Financieele Dagblad…
php lek
Blog
Hosting weer online na beveiligingsupdates: dit hebben we voor onze klanten gedaan
22 oktober 2026 Gisteren heeft Analyst ICT de hosting van haar klanten tijdelijk offline gehaald vanwege ernstige beveiligingslekken in PHP. Inmiddels zijn de benodigde beveiligingsupdates geïnstalleerd en zijn de systemen sinds gisteravond weer online. In dit bericht leggen we uit waarom we hebben ingegrepen en wat je de komende dagen van ons kunt verwachten. Wat was er aan de hand? Op 21 oktober werd duidelijk dat er twee kritieke kwetsbaarheden aanwezig waren in PHP, een programmeertaal waarop veel websites, webshops en online toepassingen draaien. Door deze kwetsbaarheden konden aanvallers mogelijk op afstand systemen overnemen. Het Nationaal Cyber Security Centrum (NCSC)…

Een nieuwsbrief

Superlogisch toch?

