Microsoft gaat Defender automatisch installeren bij Microsoft 365-abonnees

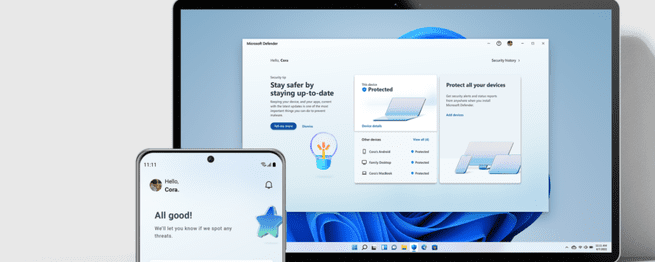
Microsoft gaat de antivirussoftware Defender eind februari via een update automatisch installeren bij Windows 10- en 11-apparaten met een 365 Family- en Personal-abonnement. Ook wordt de applicatie toegevoegd aan het Microsoft 365-installatieprogramma.

Tot dusver was de installatie van Microsoft Defender optioneel, maar deze wordt nu net als andere 365-apps, zoals Word en Excel, automatisch geïnstalleerd bij niet-zakelijke gebruikers met een abonnement. Dat schrijft Microsoft op zijn ondersteuningssite, zoals Neowin ontdekte. Wanneer niet-abonnees besluiten om 365-apps binnen te halen via het installatieprogramma, wordt Defender ook samen met de andere apps geïnstalleerd. Microsoft meldt dat dat allemaal ‘eind februari’ moet gebeuren. Sommige gebruikers melden op Twitter dat de tool al op hun computer staat. Overigens moeten gebruikers wel eerst nog inloggen in de applicatie alvorens de antivirussoftware actief wordt.

Microsoft Defender is een ander product dan Windows-beveiliging, dat standaard in iedere Windows-pc ingebouwd zit. Laatstgenoemde bevat Microsoft Defender Antivirus, waarmee malware wordt gedetecteerd en verwijderd. Het losstaande Microsoft Defender is enkel beschikbaar met een 365-abonnement. Deze tool bevat naast malwarebeveiliging ook ‘webbeveiliging, realtime beveiligingsmeldingen en beveiligingstips’, schrijft Microsoft. Daarnaast is deze, in tegenstelling tot Windows-beveiliging, ook bruikbaar op smartphones en Macs. Ook bevat deze een exclusieve functie waarmee online identiteitsfraude wordt gemonitord, al is deze vooralsnog enkel beschikbaar voor 365-abonnees in de VS. De verwachting is dat deze wel naar Europa komt maar dat tot een jaar kan duren.

Bij Analyst ICT gebruiken wij de security oplossingen van Sophos, wij zien voor de meeste van onze klanten Microsoft Defender niet als vervanger. Mocht je hierover vragen hebben neem dan even contact met ons op.

Bron: Tweakers
Laatste blogs

Microsoft storing
Blog
De Microsoft 365-storing: wat gebeurde er en wat leren we ervan?
Bijgewerkt op 14 november 2026 Geen nieuwe e-mail, een Outlook dat geen verbinding maakt en onzekerheid over belangrijke berichten. Op 12 en 13 november ondervonden organisaties wereldwijd hinder van een grote Microsoft 365-storing. Ook bij Analyst ICT ontvingen we veel telefoontjes van klanten. De storing raakte e-mail en andere werkplekdiensten. Op vrijdag kwam het herstel op gang, maar gebruikers konden nog last hebben van vertraagde berichten en verbindingsproblemen. Berichtgeving over het verloop. Inmiddels heeft Microsoft de incidenten voor Exchange Online en de bredere Microsoft 365-dienstverlening als hersteld geregistreerd. Wat weten we nu, hoe kan dit bij zo’n groot bedrijf gebeuren…
Microsoft Azure
Blog
Azure West Europe onder capaciteitsdruk: wat betekent dit voor uw bedrijf?
Een extra server, een nieuwe applicatie of uitbreiding van uw cloudomgeving. Het lijkt een kwestie van bestellen en starten. Toch kan ook de cloud tegen grenzen aanlopen. Als de benodigde capaciteit op de gekozen locatie ontbreekt, kan een uitbreiding vertraging oplopen. Voor bedrijven die Microsoft Azure gebruiken, maakt dat de keuze van een cloudregio tot een belangrijk onderdeel van hun continuïteitsplanning. Wat speelt er in West Europe? West Europe is de naam van een Azure-regio in Nederland. Een regio bestaat uit meerdere datacenters; het gaat dus om meer dan één gebouw. Microsofts regio-overzicht. Op 16 maart 2026 meldde het Azure…
vries afdeling
Blog
Een gehackte koelkast die ineens gaat verwarmen: dit is waarom NIS2 ook over OT gaat
Koel- en vriesinstallaties in verschillende Europese winkels werden op afstand gemanipuleerd. De temperatuur liep op en producten moesten worden weggegooid. Een duidelijk voorbeeld van een cyberaanval die niet alleen data raakt, maar direct gevolgen heeft in de fysieke wereld. Een koelkast die wordt gehackt. Het klinkt een beetje als het begin van een slechte grap. Totdat de temperatuur in koel- en vriesinstallaties daadwerkelijk wordt verhoogd en winkels hun voorraad moeten weggooien. De afgelopen weken zijn in verschillende Europese landen cyberaanvallen uitgevoerd op koelinstallaties. Ook in Nederland zijn incidenten gemeld. Aanvallers wisten toegang te krijgen tot de systemen waarmee deze installaties…

Een nieuwsbrief

Superlogisch toch?