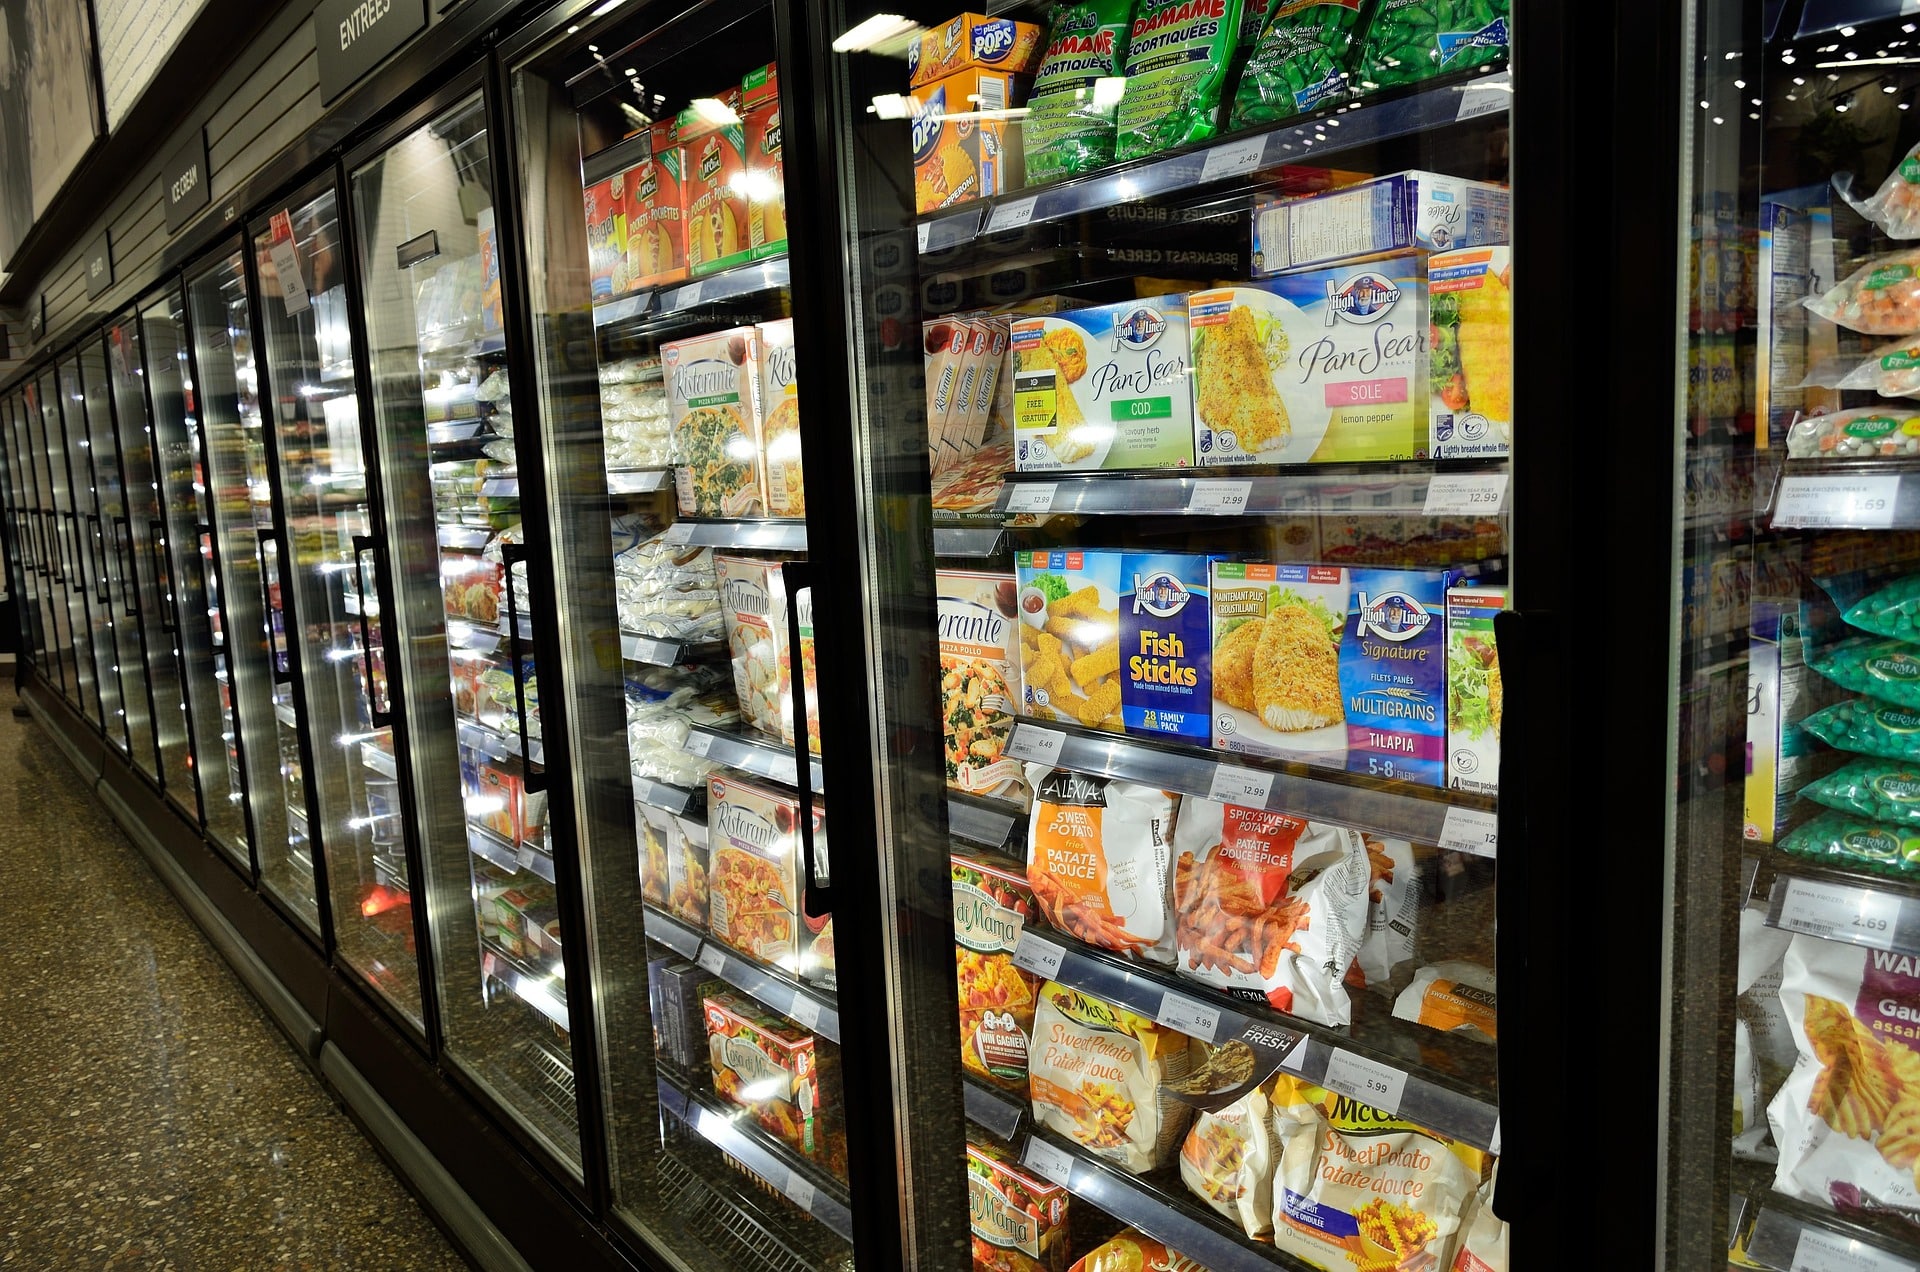
Koel- en vriesinstallaties in verschillende Europese winkels werden op afstand gemanipuleerd. De temperatuur liep op en producten moesten worden weggegooid. Een duidelijk voorbeeld van een cyberaanval die niet alleen data raakt, maar direct gevolgen heeft in de fysieke wereld.
Een koelkast die wordt gehackt.
Het klinkt een beetje als het begin van een slechte grap. Totdat de temperatuur in koel- en vriesinstallaties daadwerkelijk wordt verhoogd en winkels hun voorraad moeten weggooien.
De afgelopen weken zijn in verschillende Europese landen cyberaanvallen uitgevoerd op koelinstallaties. Ook in Nederland zijn incidenten gemeld. Aanvallers wisten toegang te krijgen tot de systemen waarmee deze installaties op afstand worden beheerd. Vervolgens werden temperatuurinstellingen aangepast of installaties in een ontdooistand gezet.
Het gevolg: koelingen die niet meer koelen en in sommige gevallen zelfs warmte produceren.
Dan wordt cybersecurity ineens heel tastbaar.
Hoe kun je een koelinstallatie hacken?
Moderne koelinstallaties zijn allang niet meer alleen een compressor met een thermostaat.
Veel systemen zijn verbonden met een netwerk of rechtstreeks met het internet. Dat is handig, want een installateur kan op afstand temperaturen controleren, storingen oplossen en instellingen aanpassen. Winkels kunnen bovendien centraal zien of honderden koelvakken en vriezers nog goed functioneren.
Maar die verbinding zorgt ook voor een digitale toegangspoort.
Volgens het Nationaal Cyber Security Centrum konden aanvallers onder meer profiteren van kwetsbaarheden in systemen die met het internet verbonden waren. Ook slechte of standaard ingestelde wachtwoorden spelen hierbij een rol.
Een dergelijke aanval kan bijvoorbeeld ontstaan door:
- Een beheerinterface die rechtstreeks vanaf het internet bereikbaar is.
- Een standaardwachtwoord dat na installatie nooit is aangepast.
- Verouderde software waarvoor beveiligingsupdates beschikbaar zijn.
- Een bekend beveiligingslek dat nog niet is verholpen.
- Een onderhoudsaccount dat onvoldoende is beveiligd.
- Onvoldoende scheiding tussen het bedrijfsnetwerk en de technische installatie.
- Onvoldoende zicht op welke apparaten überhaupt met het internet verbonden zijn.
Het opvallende is dat dit vaak geen systemen zijn waar de gewone ICT-afdeling dagelijks naar kijkt. De koelinstallatie wordt bijvoorbeeld geleverd en onderhouden door een externe installateur. De netwerkverbinding is ooit aangelegd om beheer op afstand mogelijk te maken en daarna kijkt er nauwelijks iemand meer naar om.
Totdat het misgaat.
Dit is geen gewone IT, maar OT
Een koelinstallatie is een voorbeeld van Operational Technology, meestal afgekort tot OT.
Onder IT verstaan we de systemen waarmee we informatie verwerken. Denk aan laptops, servers, e-mail, Microsoft 365 en bedrijfsapplicaties.
OT bestuurt processen in de fysieke wereld.
Denk bijvoorbeeld aan:
- Koel- en vriesinstallaties.
- Productielijnen en machines.
- Klimaatinstallaties en gebouwbeheer.
- Pompen en waterzuivering.
- Toegangscontrole en slagbomen.
- Energievoorzieningen.
- Medische en laboratoriumapparatuur.
- Bruggen, sluizen en verkeerssystemen.
Het NCSC omschrijft OT als hardware en software die samen verantwoordelijk zijn voor het besturen, bewaken en beheren van fysieke processen.
Dat verschil is belangrijk.
Wanneer een traditioneel IT-systeem wordt gehackt, kunnen gegevens worden gestolen of systemen onbereikbaar raken. Wanneer een OT-systeem wordt gehackt, kan een fysiek proces verkeerd worden aangestuurd.
Een vriezer wordt warm. Een productielijn valt stil. Een deur opent wanneer dat niet de bedoeling is. Een pomp stopt of een klimaatinstallatie krijgt verkeerde instellingen.
De digitale aanval blijft dan niet achter een beeldscherm. De gevolgen zijn direct zichtbaar op de werkvloer.
OT was vroeger vaak afgesloten
Veel OT-systemen werden oorspronkelijk ontworpen voor een gesloten omgeving. Ze hadden geen verbinding met het internet en hoefden daardoor ook niet tegen aanvallen vanaf het internet te worden beschermd.
Dat is inmiddels veranderd.
Installaties worden steeds vaker gekoppeld aan bedrijfsnetwerken, cloudomgevingen en externe beheerplatforms. Leveranciers willen op afstand onderhoud uitvoeren en organisaties willen centraal data verzamelen.
Dat biedt veel voordelen, maar de beveiliging is niet altijd in hetzelfde tempo meegegroeid.
Daarnaast hebben OT-systemen vaak een lange levensduur. Een laptop wordt misschien na vier of vijf jaar vervangen, terwijl een koelinstallatie, machine of gebouwbeheersysteem vijftien tot twintig jaar meegaat. Hierdoor kunnen oude besturingssystemen, verouderde software en lastig te installeren updates jarenlang in gebruik blijven.
Even snel een update uitvoeren is bij OT bovendien niet altijd mogelijk. Een productielijn of koelinstallatie kun je niet zomaar uitschakelen. Beschikbaarheid en veiligheid staan voorop.
Juist daarom vraagt OT-beveiliging om een eigen aanpak.
NIS2 kijkt verder dan laptops en servers
De hack van de koelinstallaties laat precies zien waarom de NIS2-richtlijn en de Nederlandse Cyberbeveiligingswet niet alleen naar traditionele kantoor-ICT kijken.
De zorgplicht gaat over de netwerk- en informatiesystemen die een organisatie gebruikt om haar diensten en operationele processen uit te voeren. Volgens het NCSC hoort daar nadrukkelijk ook operationele technologie bij.
Organisaties moeten daarom weten:
- Welke IT- én OT-systemen zij gebruiken.
- Welke systemen met internet verbonden zijn.
- Wie verantwoordelijk is voor het beheer.
- Welke leveranciers toegang hebben.
- Welke beveiligingsupdates beschikbaar zijn.
- Hoe toegangsrechten en wachtwoorden worden beheerd.
- Hoe een incident wordt gedetecteerd en afgehandeld.
- Hoe het fysieke proces kan doorgaan wanneer het systeem uitvalt.
De NIS2-zorgplicht vraagt onder meer aandacht voor risicoanalyses, incidentrespons, bedrijfscontinuïteit, ketenbeveiliging, patchmanagement, toegangsbeheer en het in kaart brengen van assets. Bij dat assetbeheer noemt het NCSC expliciet zowel IT als OT.
Het argument “de leverancier beheert het” is daarbij niet voldoende.
Je kunt het technische onderhoud uitbesteden, maar niet de verantwoordelijkheid voor je bedrijfscontinuïteit. Als een leverancier op afstand toegang heeft tot een installatie, moet je als organisatie weten hoe die toegang is beveiligd en welke afspraken er gelden bij een incident.
Wat kun je vandaag al controleren?
Je hoeft niet te wachten totdat een auditor, klant of toezichthouder vragen gaat stellen.
Begin bijvoorbeeld met deze controles:
- Breng alle OT-systemen in kaart
Kijk verder dan computers en servers. Neem ook klimaatinstallaties, camera’s, toegangssystemen, machines en andere technische installaties mee. - Controleer internetverbindingen
Onderzoek welke systemen rechtstreeks of indirect vanaf het internet bereikbaar zijn. Sluit verbindingen die niet noodzakelijk zijn. - Verander standaardwachtwoorden
Controleer ook accounts van leveranciers en installateurs. Gebruik waar mogelijk multifactorauthenticatie. - Vraag naar updates en ondersteuning
Informeer bij de leverancier welke firmwareversie actief is, welke kwetsbaarheden bekend zijn en hoe updates worden uitgevoerd. - Scheid IT en OT
Plaats technische installaties niet zomaar in hetzelfde netwerk als laptops en kantoorautomatisering. Zorg voor netwerksegmentatie en gecontroleerde verbindingen. - Regel monitoring en alarmering
Zorg dat afwijkende instellingen, onbekende inlogpogingen en temperatuurwijzigingen snel worden opgemerkt. - Maak afspraken met leveranciers
Leg vast wie toegang heeft, hoe die toegang wordt beveiligd, binnen welke termijn kwetsbaarheden worden opgelost en wie handelt bij een incident. - Bereid een noodscenario voor
Weet wat je moet doen wanneer de digitale besturing niet beschikbaar of niet meer betrouwbaar is. Kan het systeem handmatig worden bediend en wie mag dat doen?
Waarom wij Analyst ICT NIS2-klaar hebben gemaakt
Bij Analyst ICT helpen we klanten dagelijks met systemen die belangrijk zijn voor hun bedrijfsvoering. Daarbij kijken klanten terecht niet alleen naar hun eigen beveiliging, maar ook naar die van hun ICT-partners en andere leveranciers.
Daarom hebben wij onze eigen organisatie voorbereid op de eisen die vanuit NIS2 en de toeleveringsketen worden gesteld.
Inmiddels hebben wij de certificering op het niveau NIS2 Supply Chain 20, voorheen bekend als QM20, ontvangen. Tijdens de audit zijn alle 33 toepasselijke beveiligingsmaatregelen als doeltreffend beoordeeld. Alle verplichte maatregelen zijn goedgekeurd en er zijn geen tekortkomingen vastgesteld.
Daar zijn we natuurlijk trots op.
Maar belangrijker is wat het voor onze klanten betekent. Het laat zien dat informatiebeveiliging bij Analyst ICT niet alleen in een beleidsdocument staat. Onze maatregelen rond toegangsbeheer, incidentrespons, back-ups, kwetsbaarheden, patchmanagement en leveranciers worden ook daadwerkelijk toegepast en onafhankelijk getoetst.
In ons eerdere artikel lees je meer over het auditresultaat voor NIS2 Supply Chain 20.
Een certificering is voor ons overigens geen eindpunt. Systemen veranderen, dreigingen ontwikkelen zich en aanvallers zoeken voortdurend naar nieuwe ingangen. Beveiliging blijft daarom een doorlopend proces.
Cybersecurity stopt niet bij de firewall
Deze aanval laat zien dat vrijwel ieder apparaat met een netwerkverbinding onderdeel kan worden van een cyberaanval.
Ook een koelinstallatie.
Daarom moeten organisaties niet alleen weten welke laptops en servers zij gebruiken. Ze moeten ook zicht hebben op de technische systemen die hun gebouwen, productie, logistiek en andere fysieke processen aansturen.
Want wanneer digitaal en fysiek steeds verder met elkaar verbonden raken, moet ook de beveiliging als één geheel worden bekeken.
Eigenlijk superlogisch.